用户列表
1 功能简介
用户列表用于管理 JumpServer 中的账号,包括创建、邀请、导入导出、编辑、克隆、移除和删除。管理员还可按状态筛选用户,并在详情中查看授权资产、登录规则与会话活动。
路径:登录后选择 控制台 > 用户管理 > 用户列表。
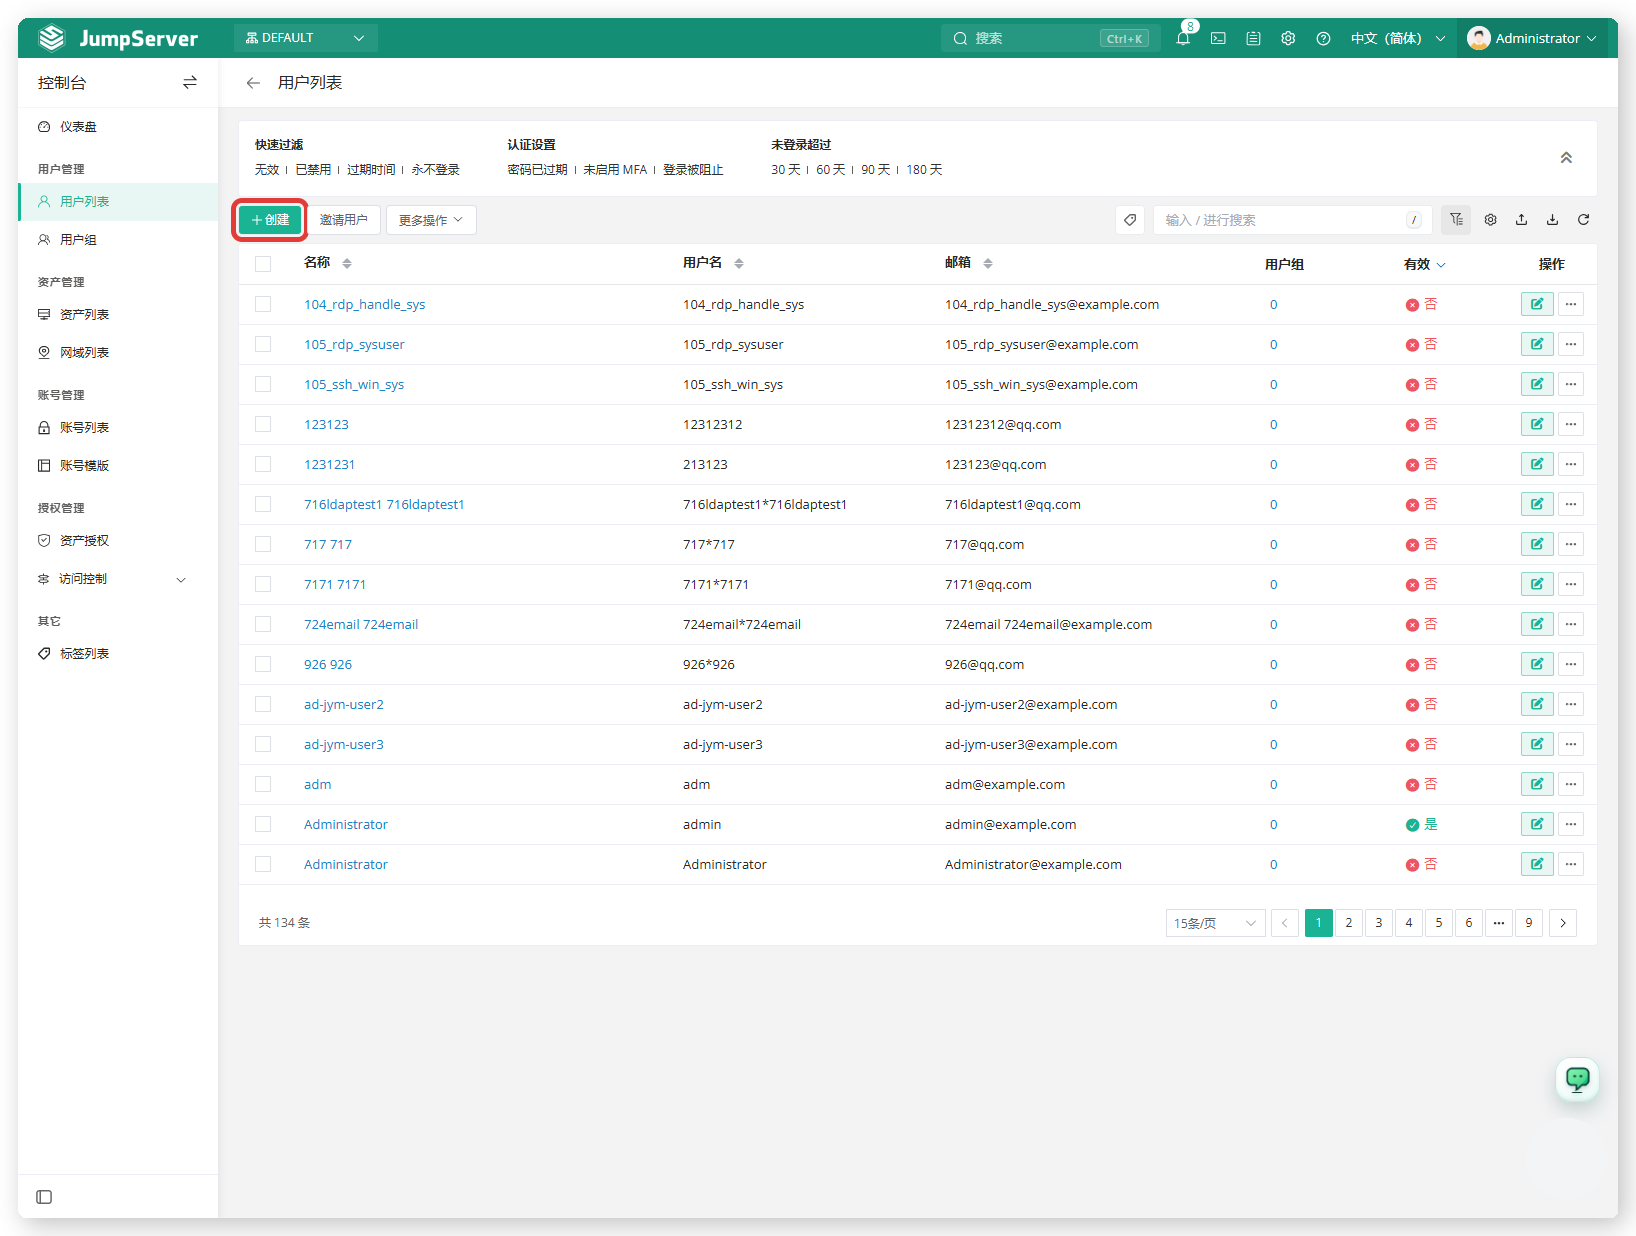
列表上方提供:
- 快速过滤: 无效、已禁用、过期时间、永不登录。
- 认证设置: 密码已过期、未启用 MFA、登录被阻止。
- 未登录超过: 30 天、60 天、90 天、180 天。
列字段包括名称、用户名、邮箱、用户组、是否有效及操作。
2 前提条件
- 已使用具备用户管理权限的账号登录 JumpServer(如系统管理员或组织管理员)。
- 通过邮件下发重置密码链接时,须先在 系统设置 > 通知设置 中配置邮件服务。
当前列表只显示本组织内的用户。系统中已有、但尚未加入本组织的用户,须使用 邀请用户。
3 创建用户
- 在用户列表单击 创建。
- 在右侧抽屉 创建用户 中填写信息。
- 单击 提交。若需连续添加,单击 保存并继续添加。
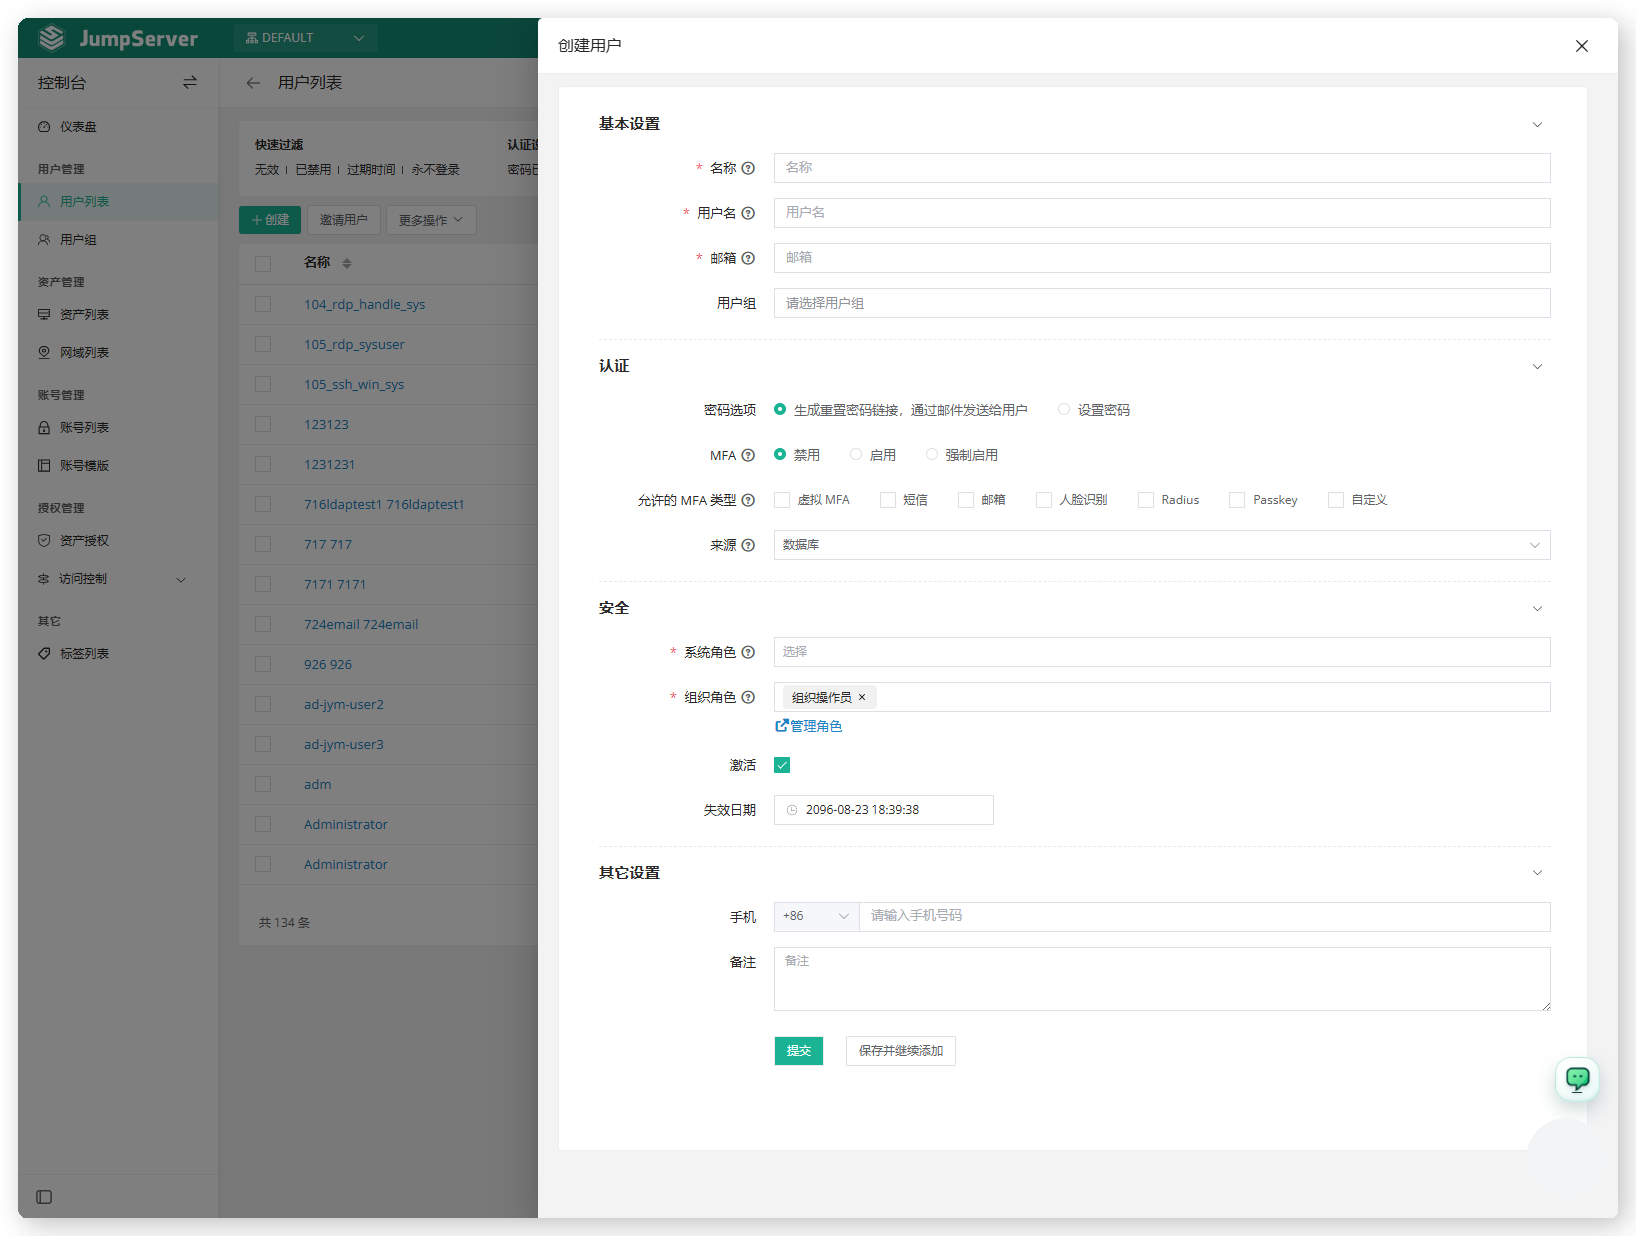
| 分组 | 字段 | 说明 |
|---|---|---|
| 基本设置 | 名称 | 用户显示名,允许重复。 |
| 基本设置 | 用户名 | 登录账号,不可重复。 |
| 基本设置 | 邮箱 | 登录与通知所用邮箱,不可重复。 |
| 基本设置 | 用户组 | 按组管理用户,资产授权到组后组内用户继承权限。 |
| 认证 | 密码选项 | 生成重置密码链接,通过邮件发送给用户 或 设置密码。 |
| 认证 | MFA | 禁用、启用 或 强制启用。 |
| 认证 | 允许的 MFA 类型 | 虚拟 MFA、短信、邮箱、人脸识别、Radius、Passkey、自定义。 |
| 认证 | 来源 | 手动创建一般为 数据库;从 LDAP / AD 导入则为对应目录源。 |
| 安全 | 系统角色 | 系统级权限,如系统管理员、审计员、用户或自定义角色。 |
| 安全 | 组织角色 | 组织级权限。可单击 管理角色 维护角色。 |
| 安全 | 激活 | 勾选后允许登录;未激活不可登录。 |
| 安全 | 失效日期 | 超过该时间后无法登录。 |
| 其它设置 | 手机 | 选填,用于短信 MFA。 |
| 其它设置 | 备注 | 选填。 |
4 邀请用户
当用户已存在于 JumpServer 系统、但还不在当前组织时,将其加入本组织。
- 在用户列表单击 邀请用户。
- 在 邀请用户加入此组织 对话框中选择 用户 与 组织角色。
- 单击 确认。
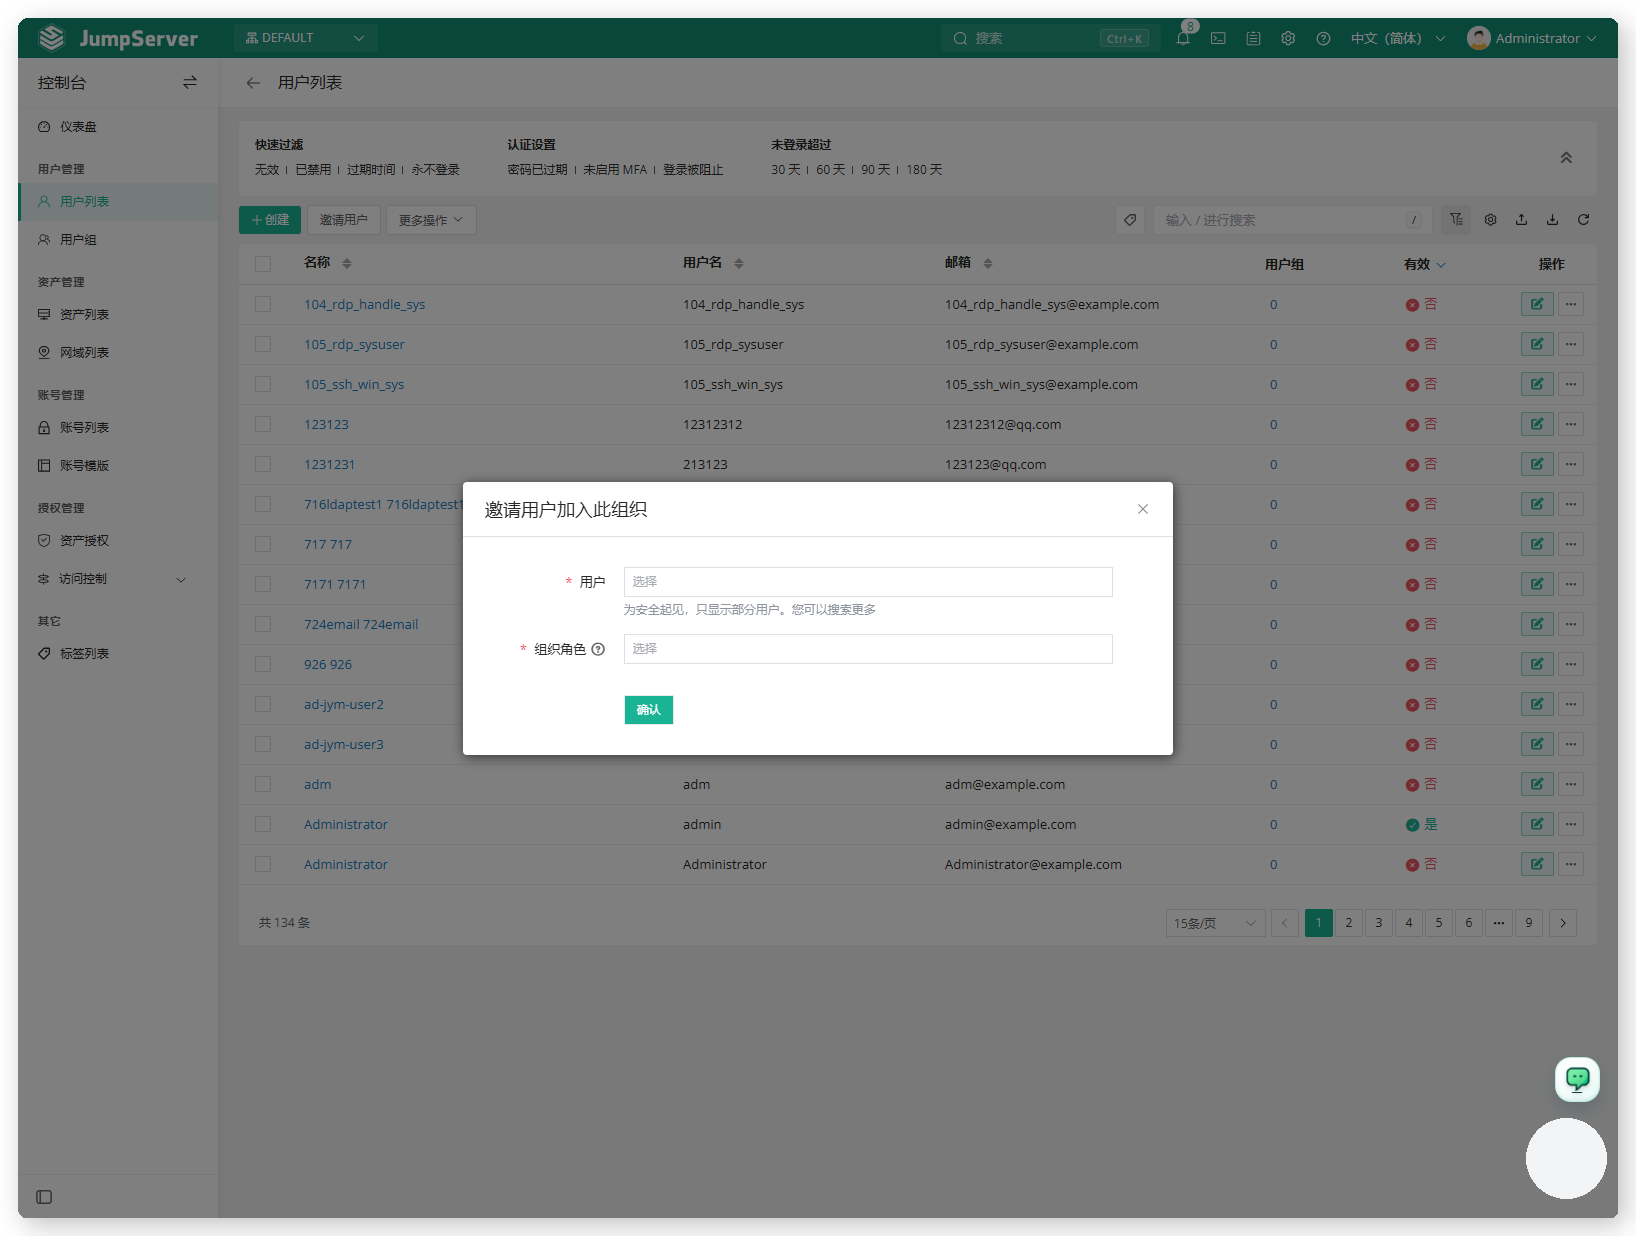
对话框提示:为安全起见,只显示部分用户,可以搜索更多。
5 导入与导出
列表右上角工具栏提供列设置、导出、导入和刷新。导入支持创建或更新用户,常用格式为 xlsx 与 csv。首次导入可先导出或下载模板,按提示填写后再导入。
6 用户详情
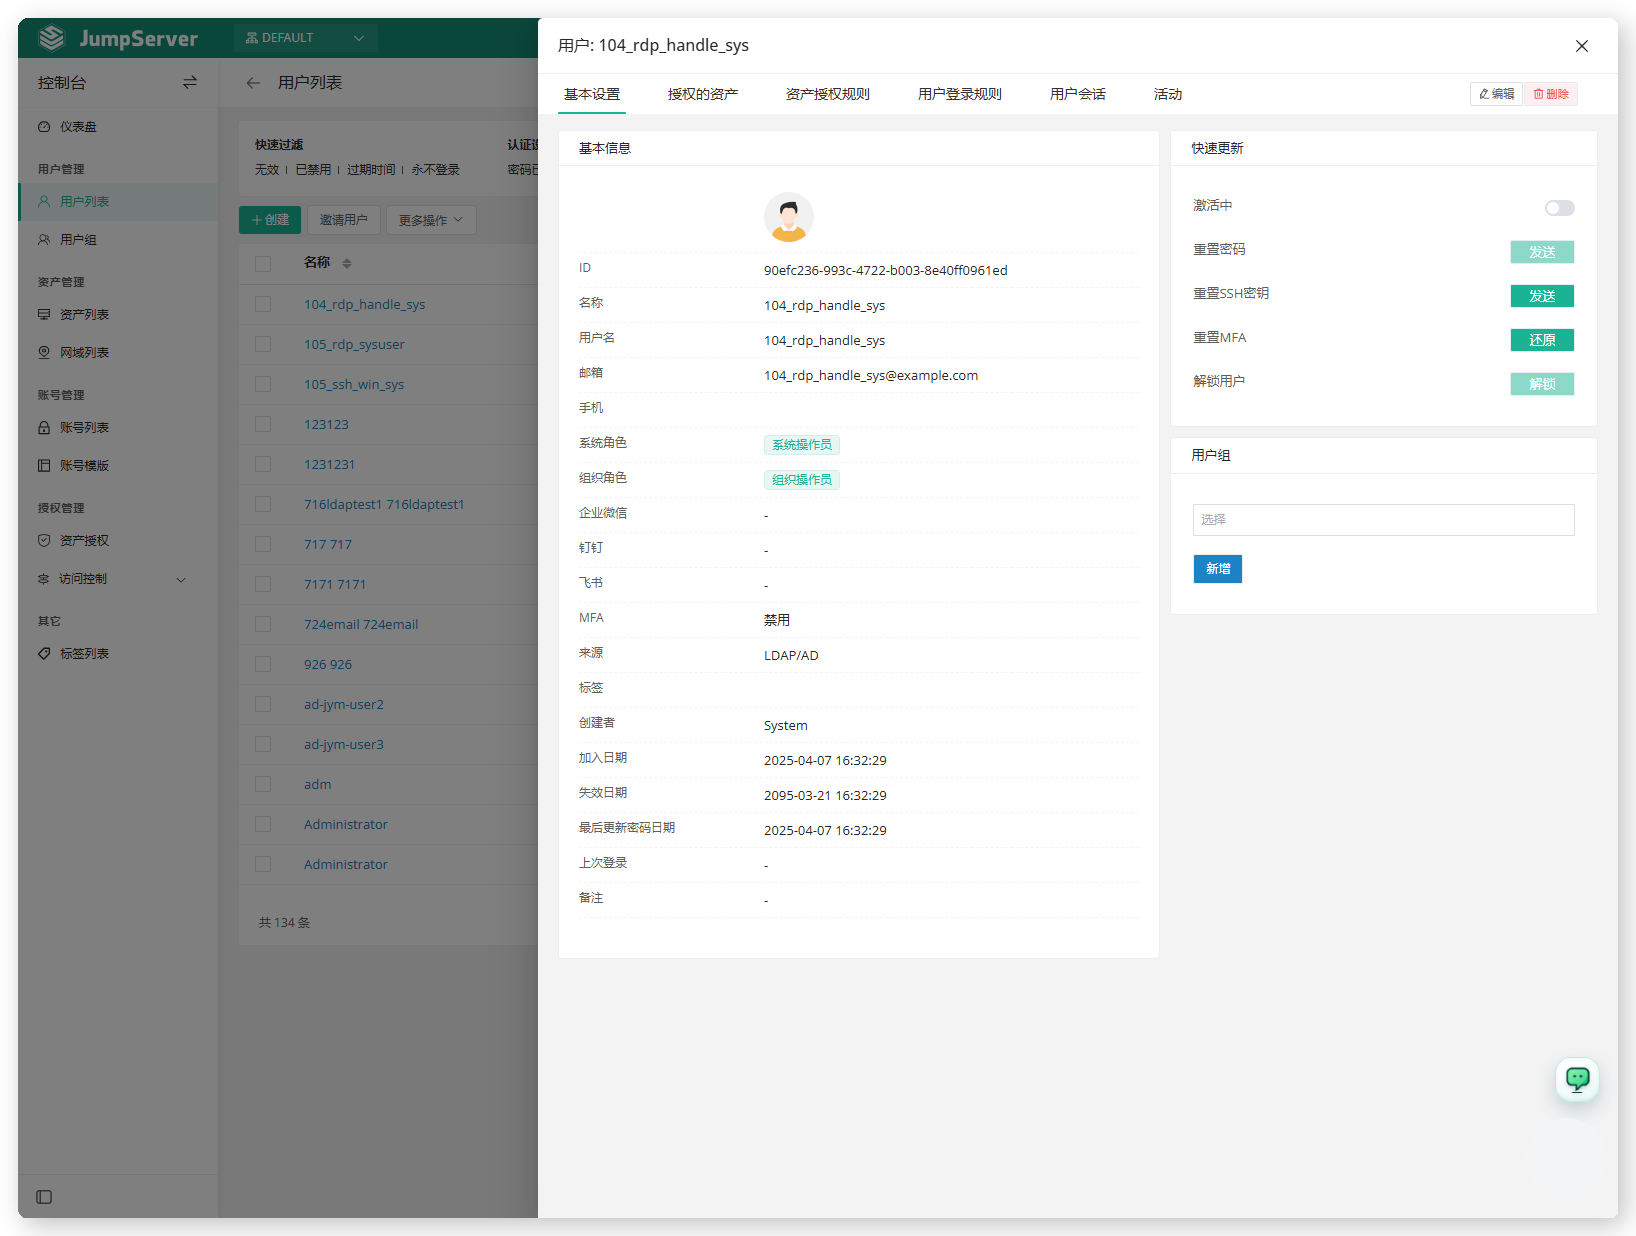
在列表中单击用户 名称,打开详情抽屉。页签包括 基本设置、授权的资产、资产授权规则、用户登录规则、用户会话、活动。右上角可 编辑 或 删除。
6.1 基本设置
左侧 基本信息 展示 ID、名称、用户名、邮箱、手机、系统角色、组织角色、第三方绑定、MFA、来源、标签、创建者、加入日期、失效日期、最后更新密码日期、上次登录、备注等。
右侧 快速更新:
- 激活中: 打开或关闭登录资格。
- 重置密码: 单击 发送,向用户邮箱发送重置邮件。
- 重置 SSH 密钥: 单击 发送,向用户邮箱发送设置密钥的邮件。
- 重置 MFA: 单击 还原,用户下次登录需重新绑定。
- 解锁用户: 因多次输错密码被锁定时,单击 解锁。
用户组 区域可选择组后单击 新增。
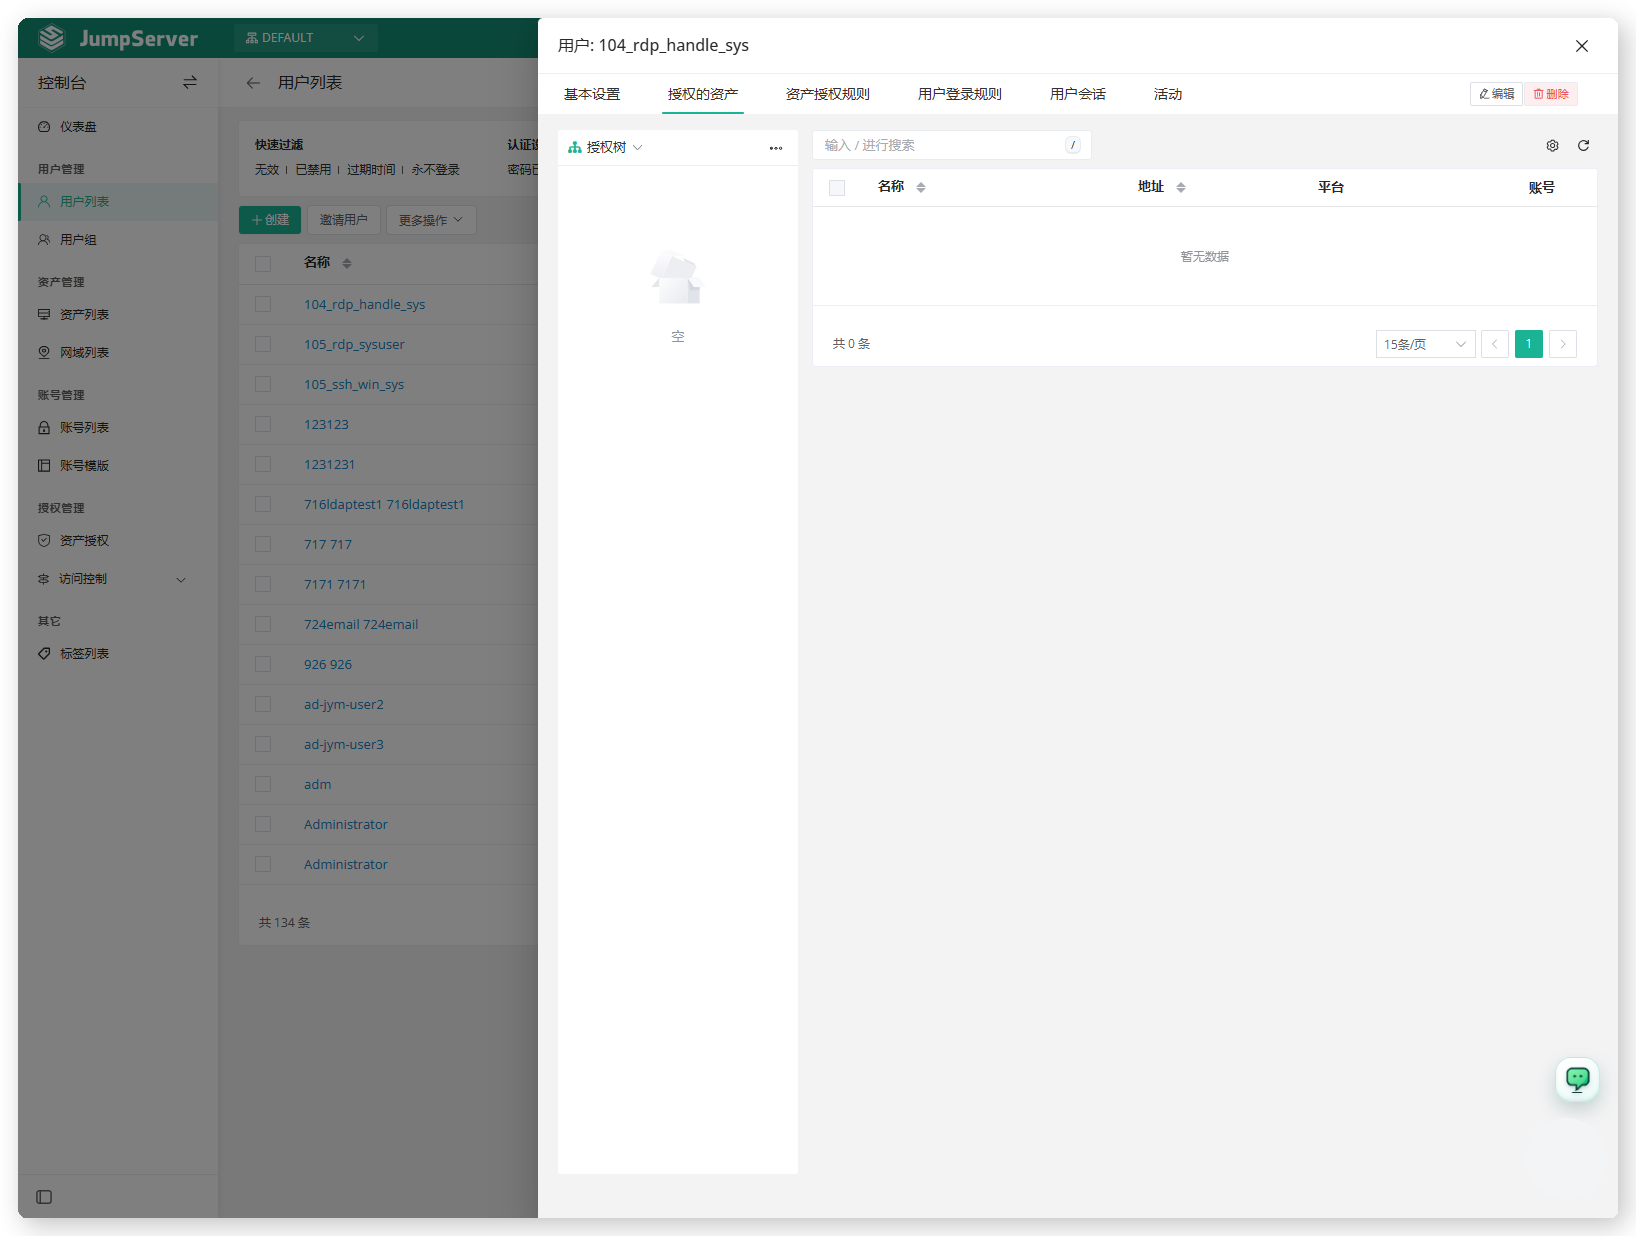
6.2 授权的资产
展示当前组织下已授权给该用户的资产,左侧为授权树,右侧为资产列表(名称、地址、平台、账号)。
6.3 用户登录规则
限制该用户的登录 IP 与时间段。单击 创建 添加规则。
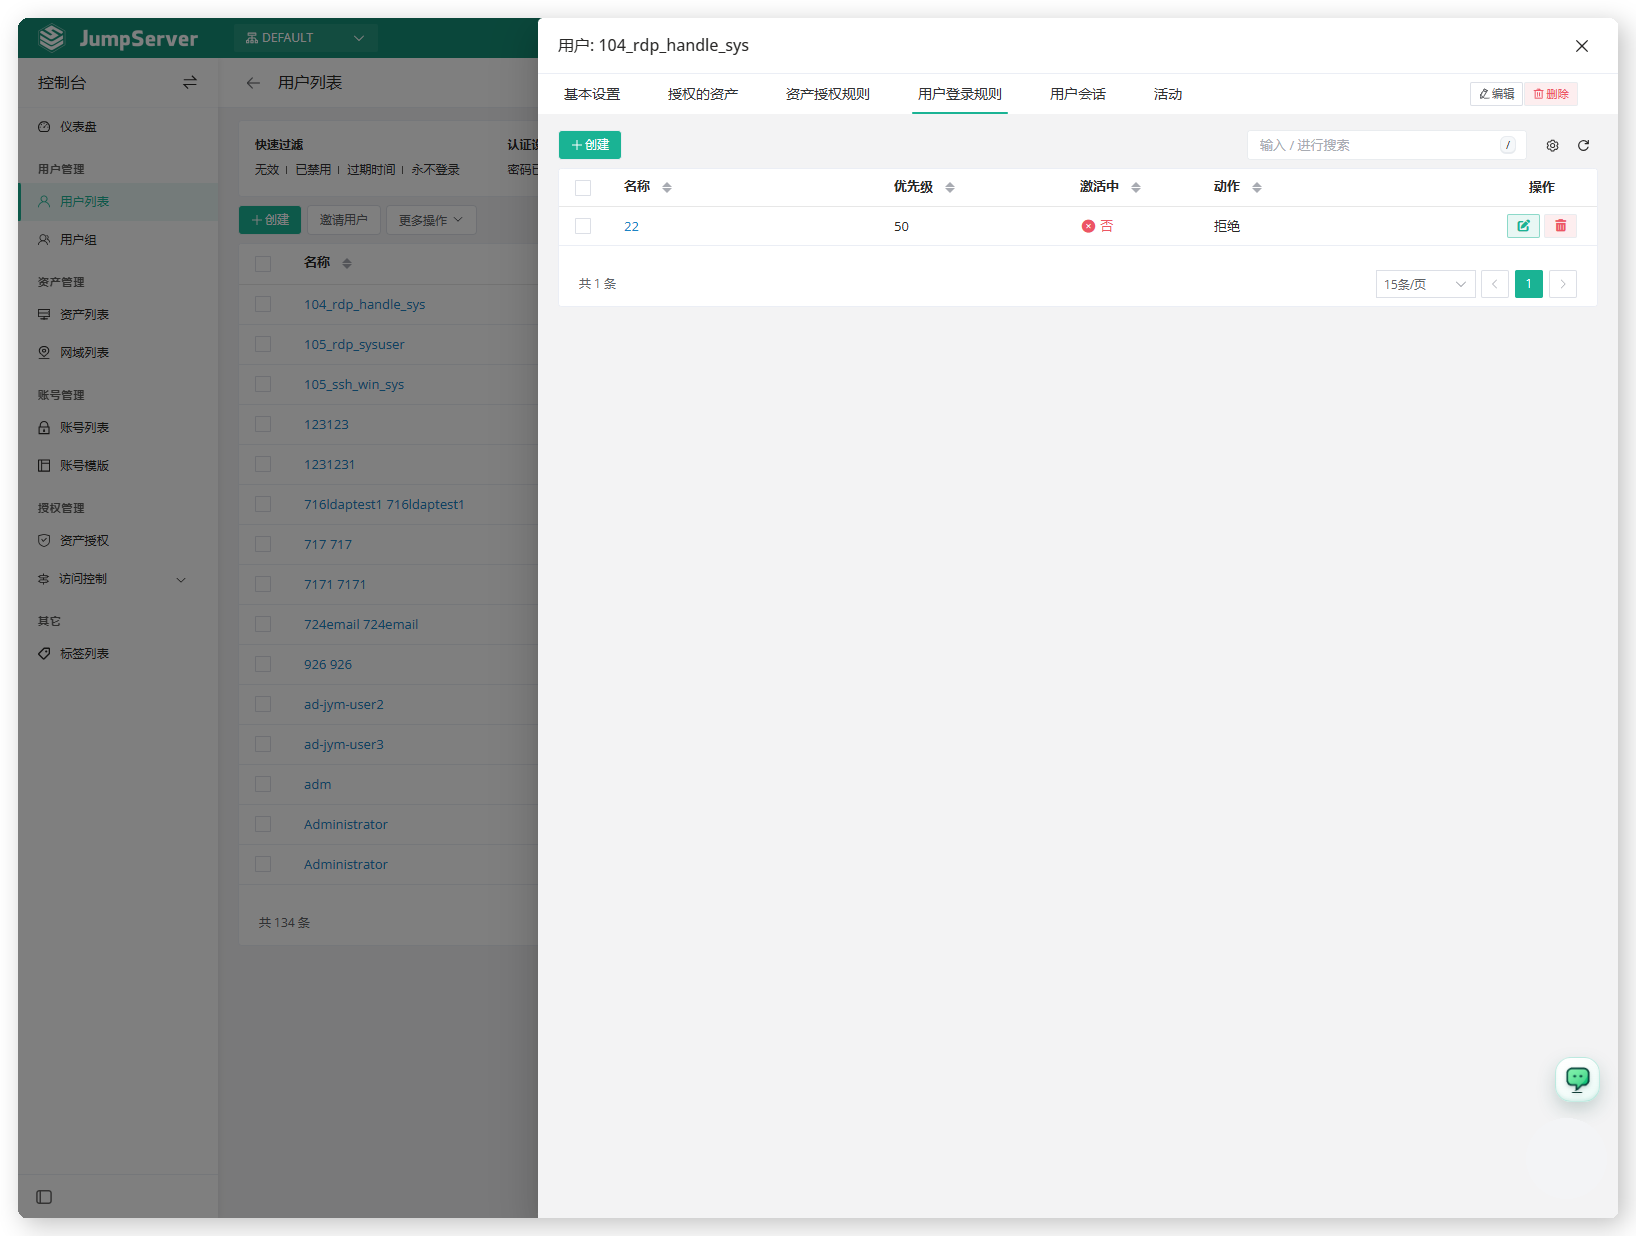
| 字段 | 说明 |
|---|---|
| 名称 | 规则名称。 |
| 优先级 | 数字越小优先级越高。 |
| IP 组 | 限制登录来源 IP,逗号分隔;* 表示全部。支持单 IP、网段、范围及 IPv6。 |
| 时段 | 允许或限制登录的时间段。 |
| 动作 | 拒绝、允许 或 登录复核(需审批通过后登录)。 |
| 激活中 | 规则是否生效。 |
6.4 用户会话与活动
用户会话 查看该用户的会话记录;活动 查看登录等活动记录。
7 编辑用户
在列表操作列单击编辑图标,或在详情右上角单击 编辑,修改后提交。
8 克隆用户
当多名用户信息相近时,在操作列单击 …,选择 副本,修改差异项后提交。

行内更多菜单包括:
- 删除: 从整个系统删除该用户,不可逆。
- 副本: 克隆为新用户。
- 移除: 仅从当前组织移除,之后可用 邀请用户 重新加入。
9 批量操作
勾选用户前的复选框,单击 更多操作。
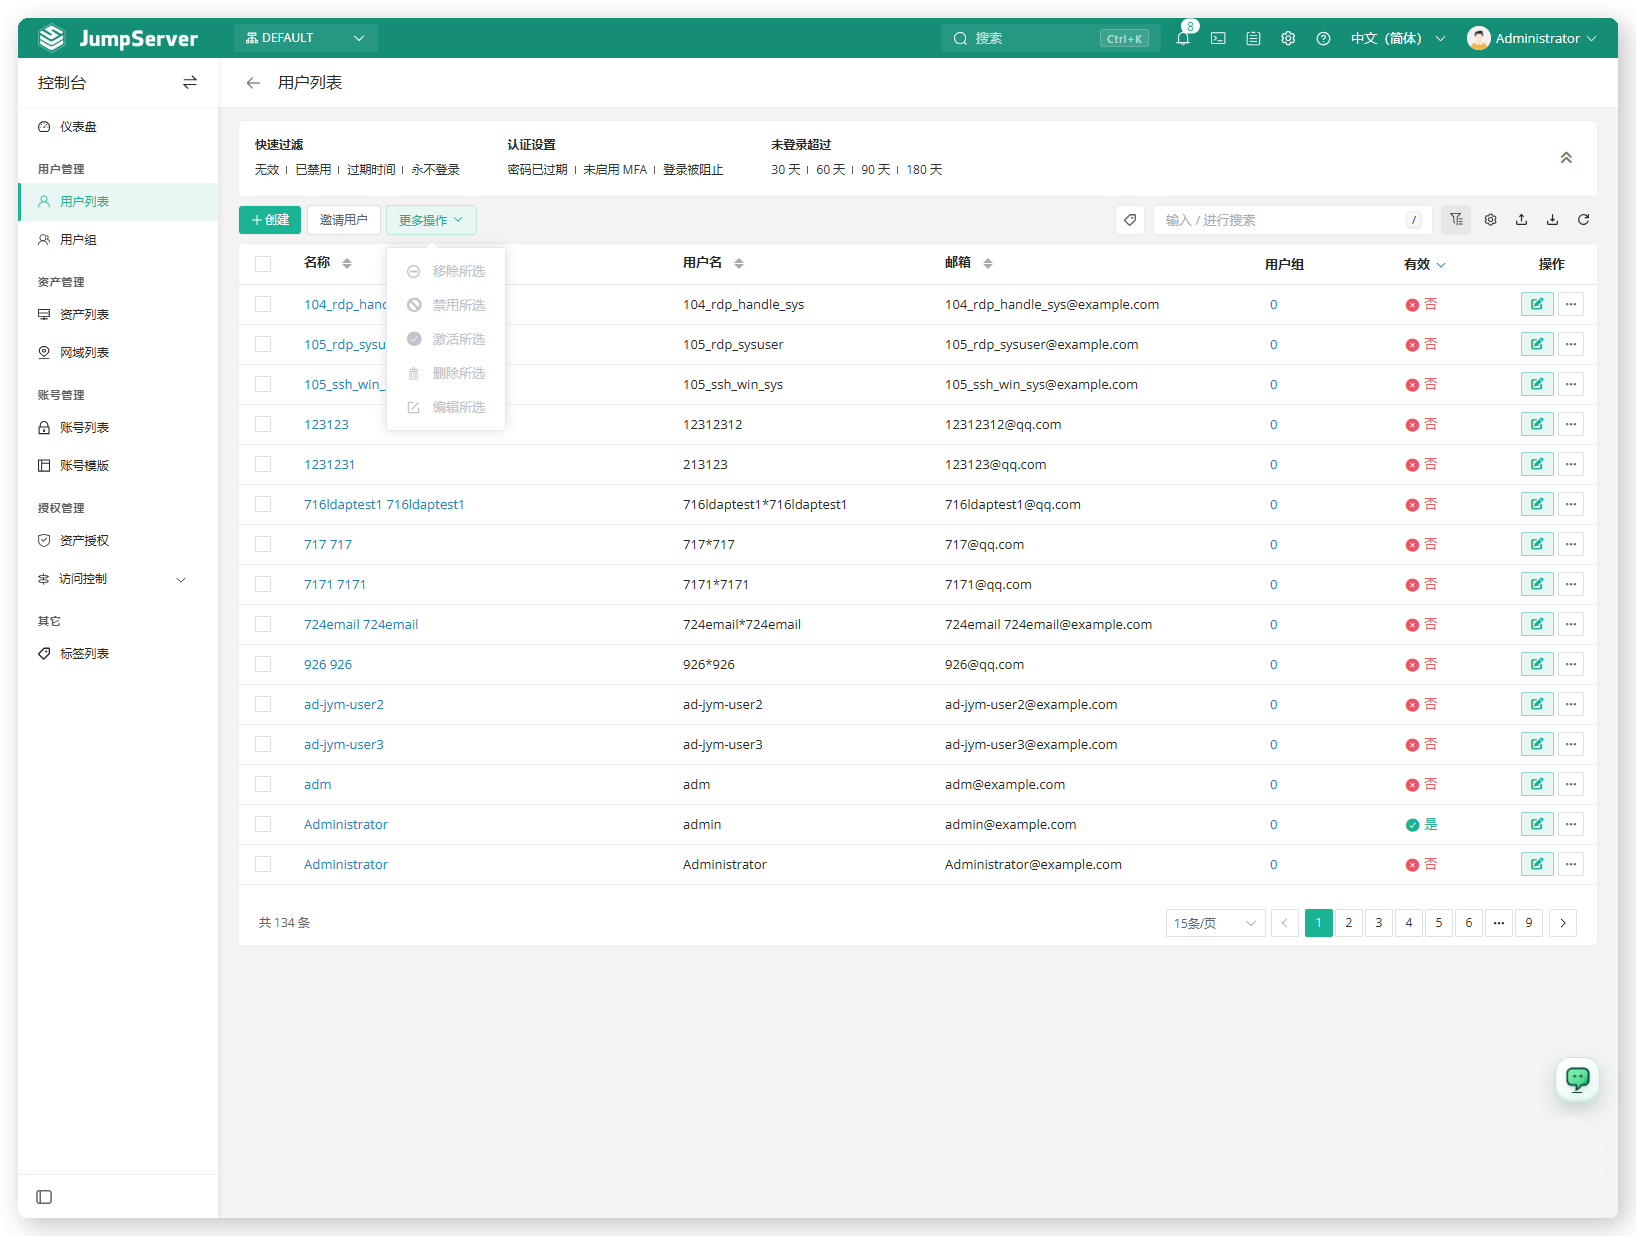
可选:
- 移除所选
- 禁用所选
- 激活所选
- 删除所选
- 编辑所选
10 注意事项
删除 会从数据库移除用户数据,操作不可逆。只需退出当前组织时请用 移除。
重置密码、重置 SSH 密钥依赖邮件通知。未配置邮件服务时,相关 发送 不会送达用户。