SAML2 (X-Pack)
- SAML2 协议的单点登录。
1 配置认证
- 点击左侧菜单
设置界面中的认证设置,点击 SAML2 认证 后面的启用按钮。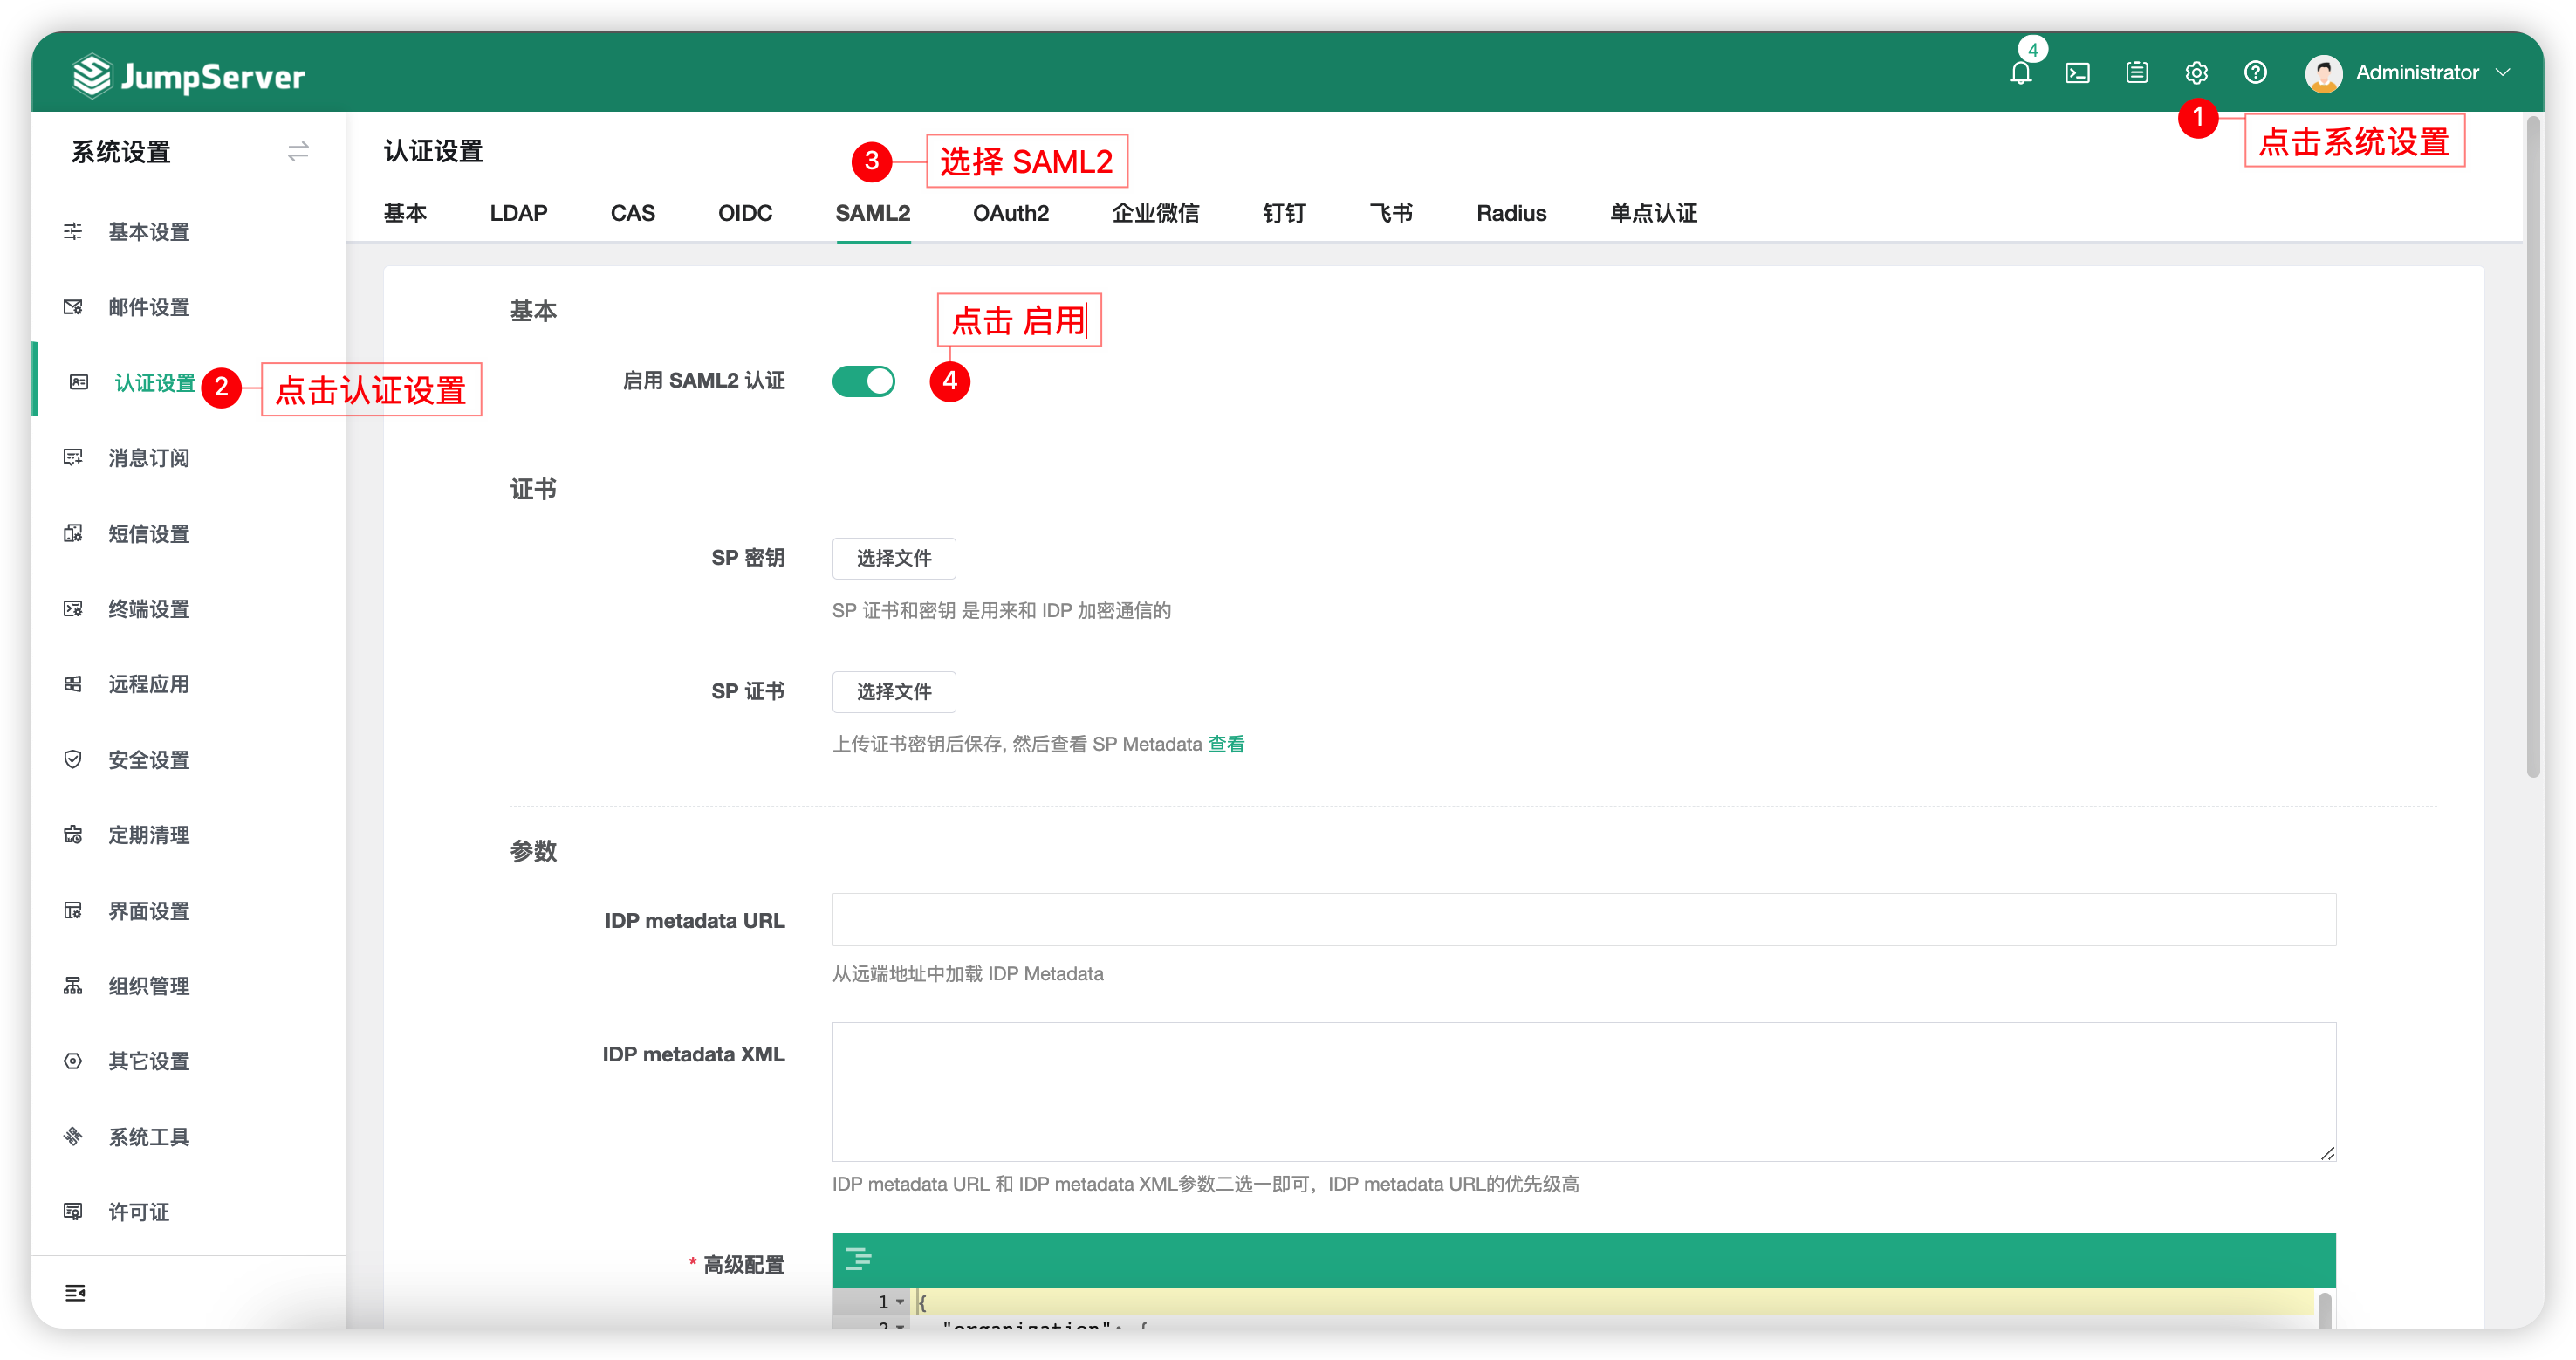
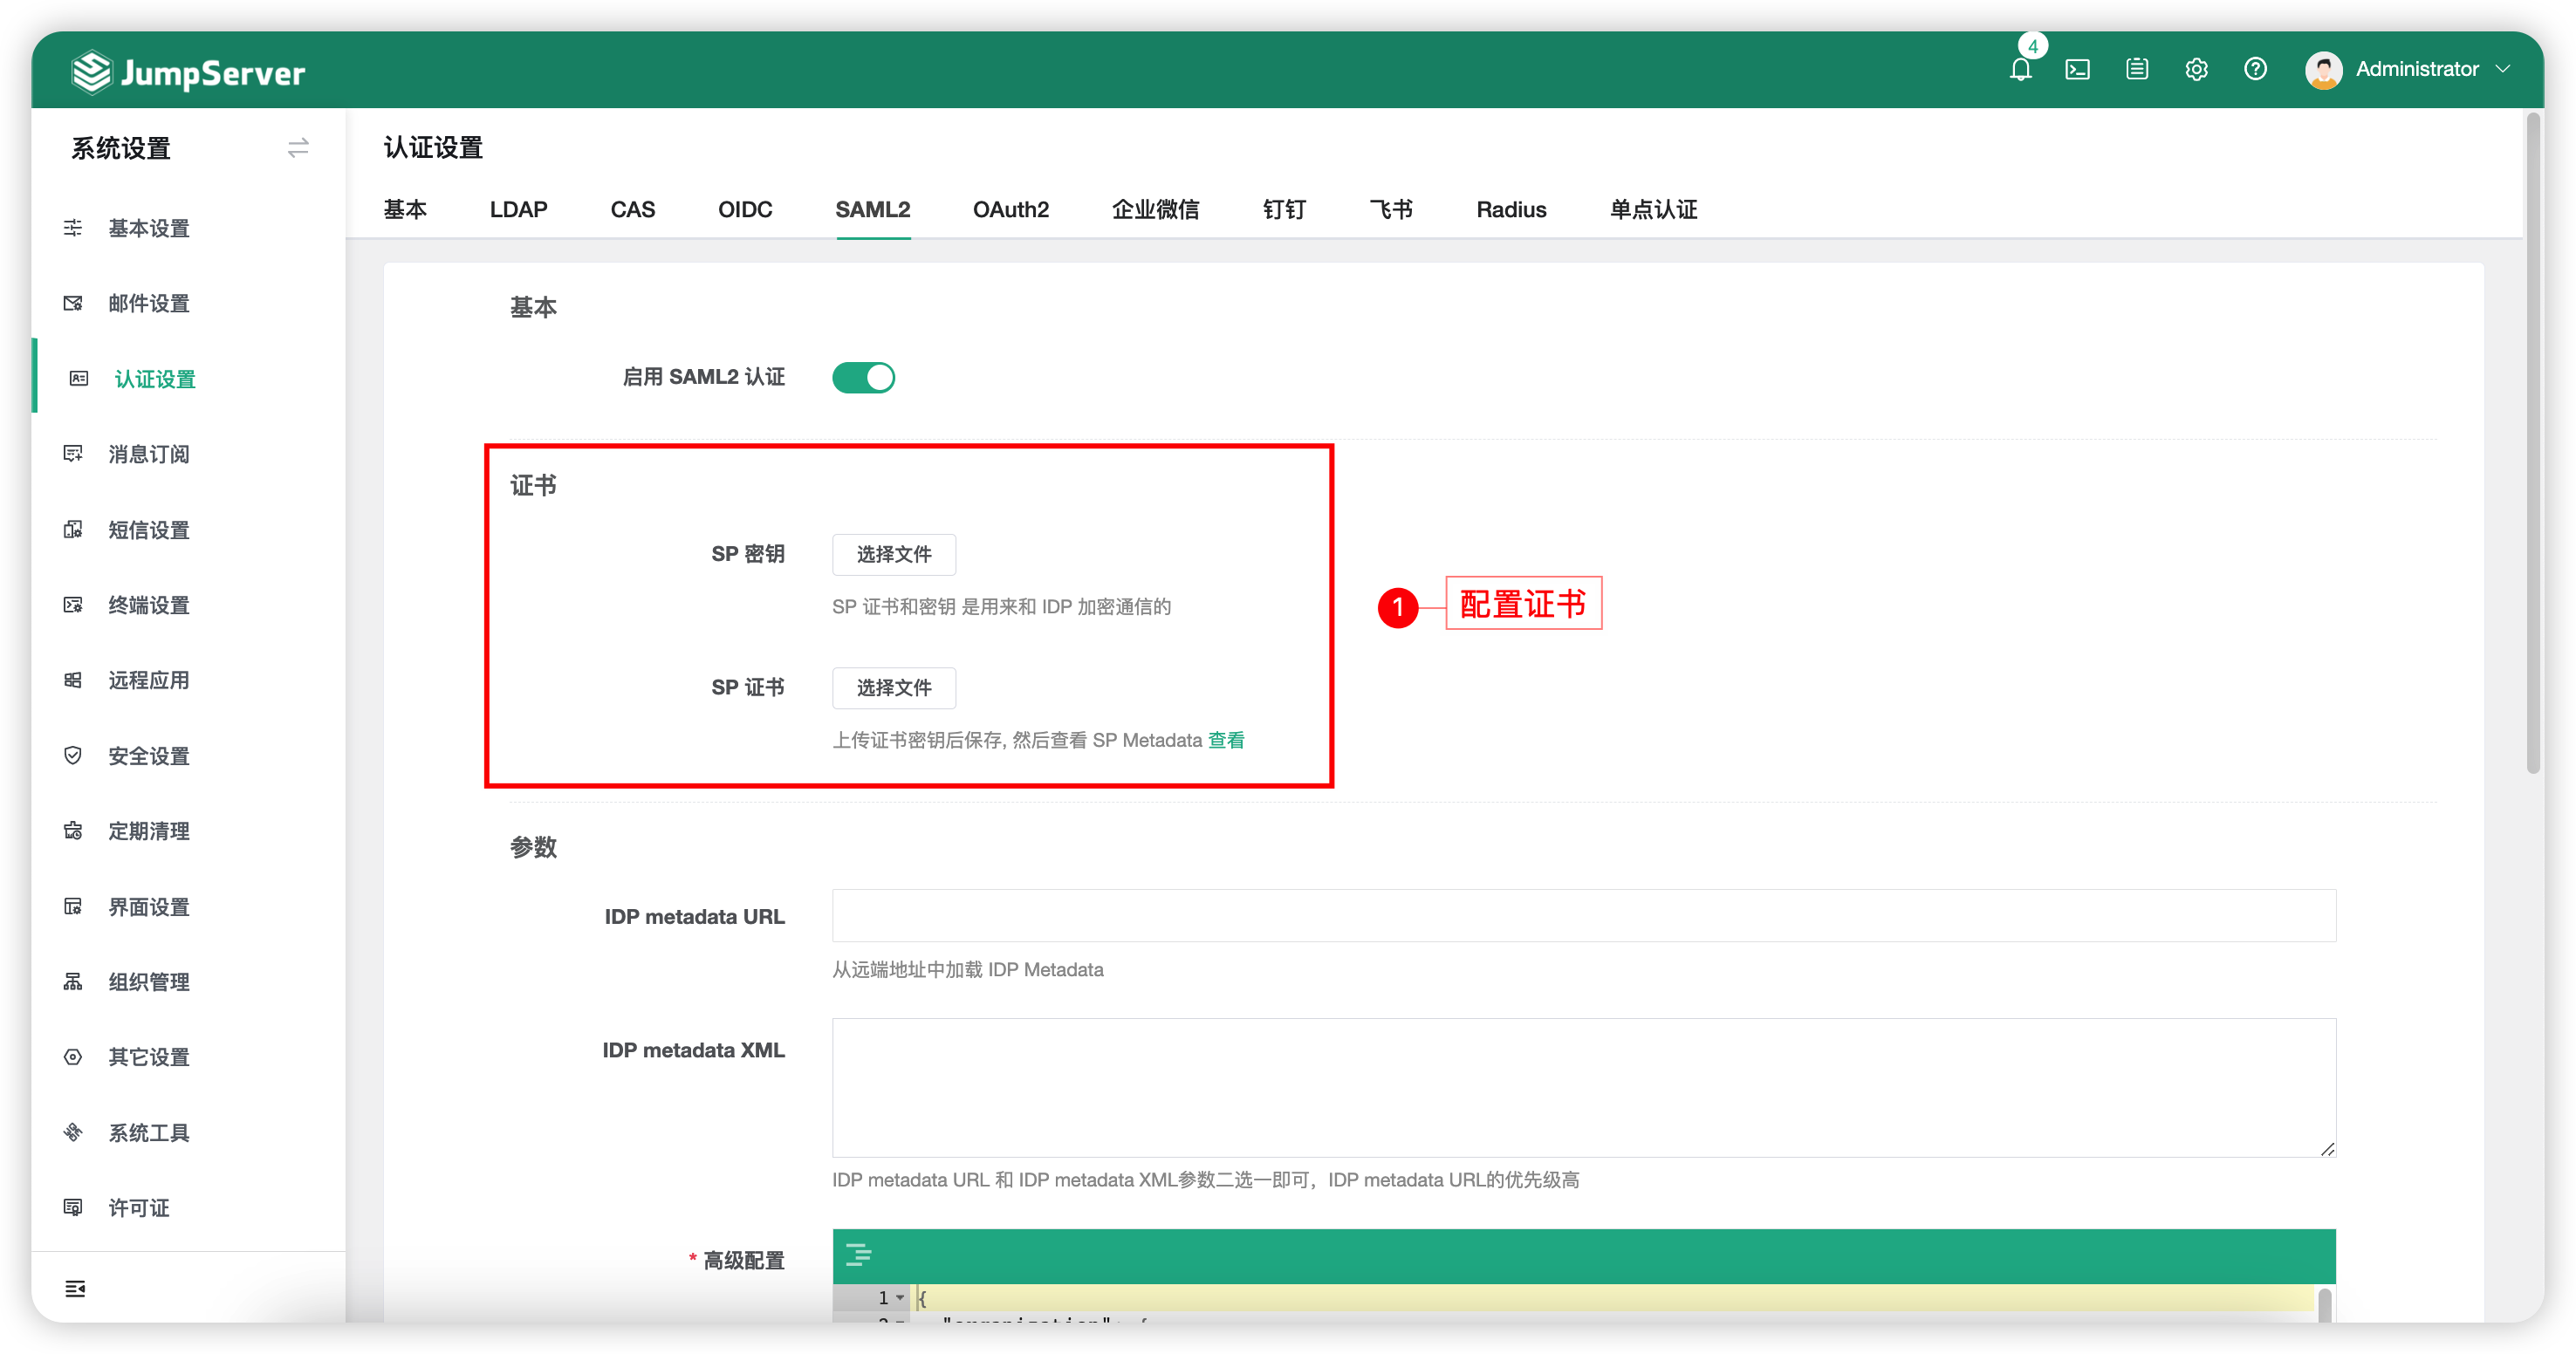
注意
- 如果没有可信任的证书,需要手动生成。
openssl genrsa -out server.key 2048  # 这个生成的是 私钥
openssl req -new -x509 -days 3650 -key server.key -out server.crt -subj "/C=CN/ST=mykey/L=mykey/O=mykey/OU=mykey/CN=domain1/CN=domain2/CN=domain3"  # 这个是证书
- 获取 SP metadata 信息。
- 访问
http://your_jms_url/core/auth/saml2/metadata/保存 metadata 内容(可保存成文件,到 idp 中直接导入)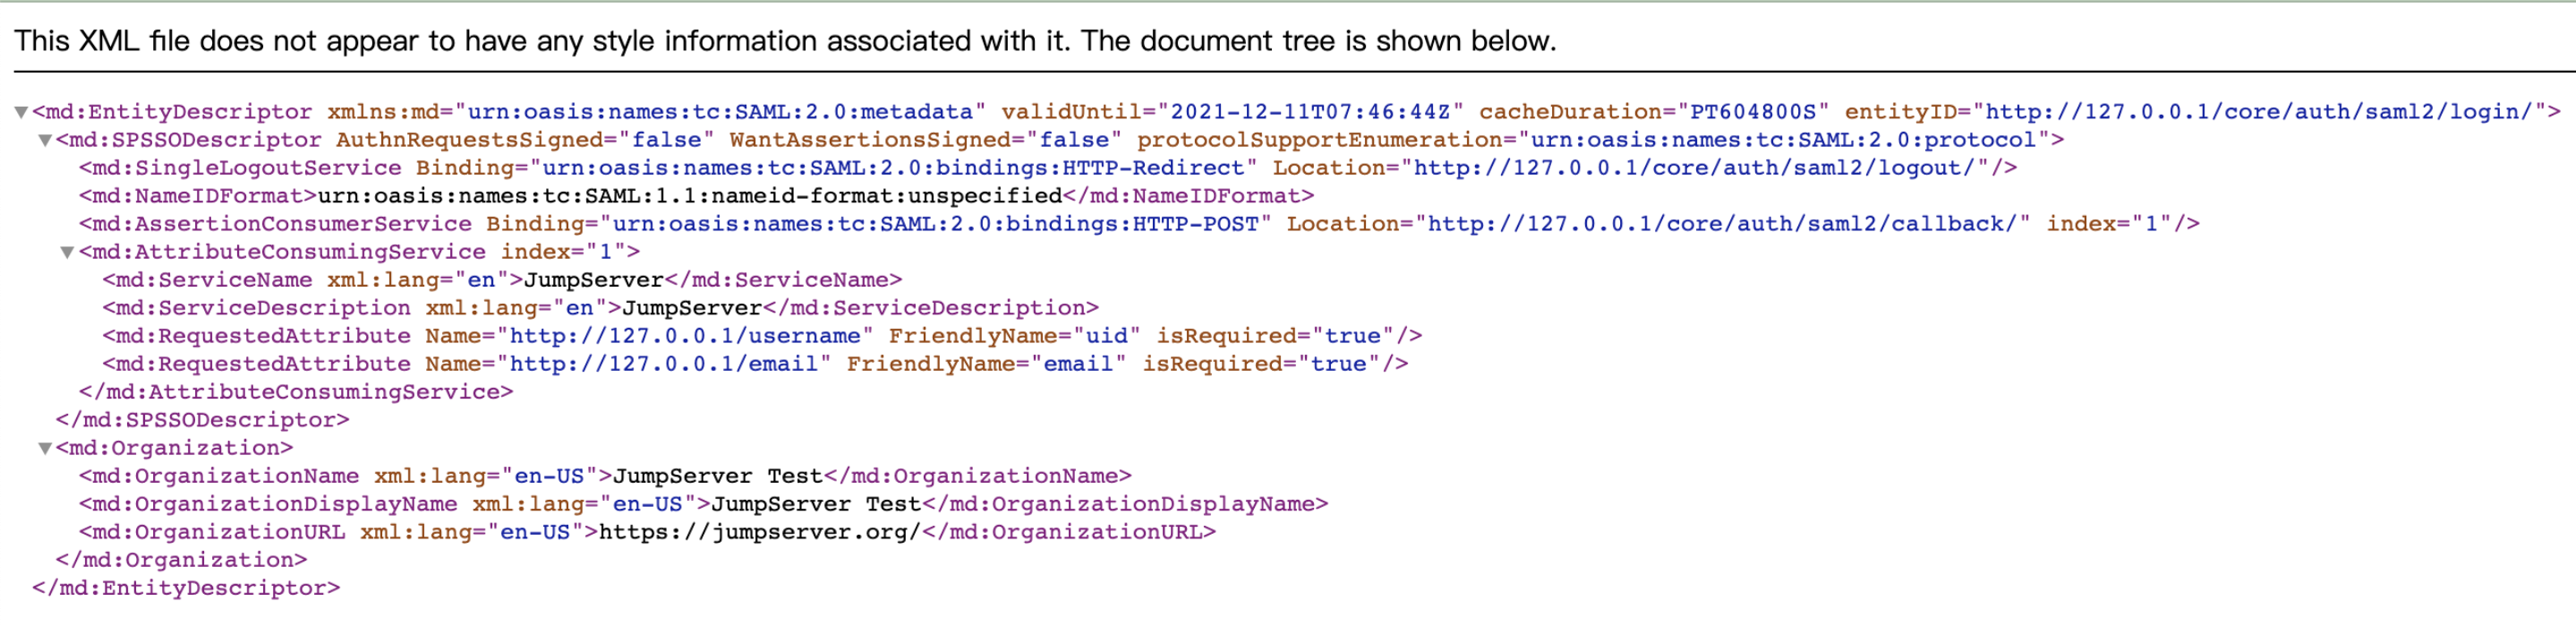
2 配置 IDP
-
以 keycloak 为例。
-
新建 realm,
Name自定义,然后点击Save保存。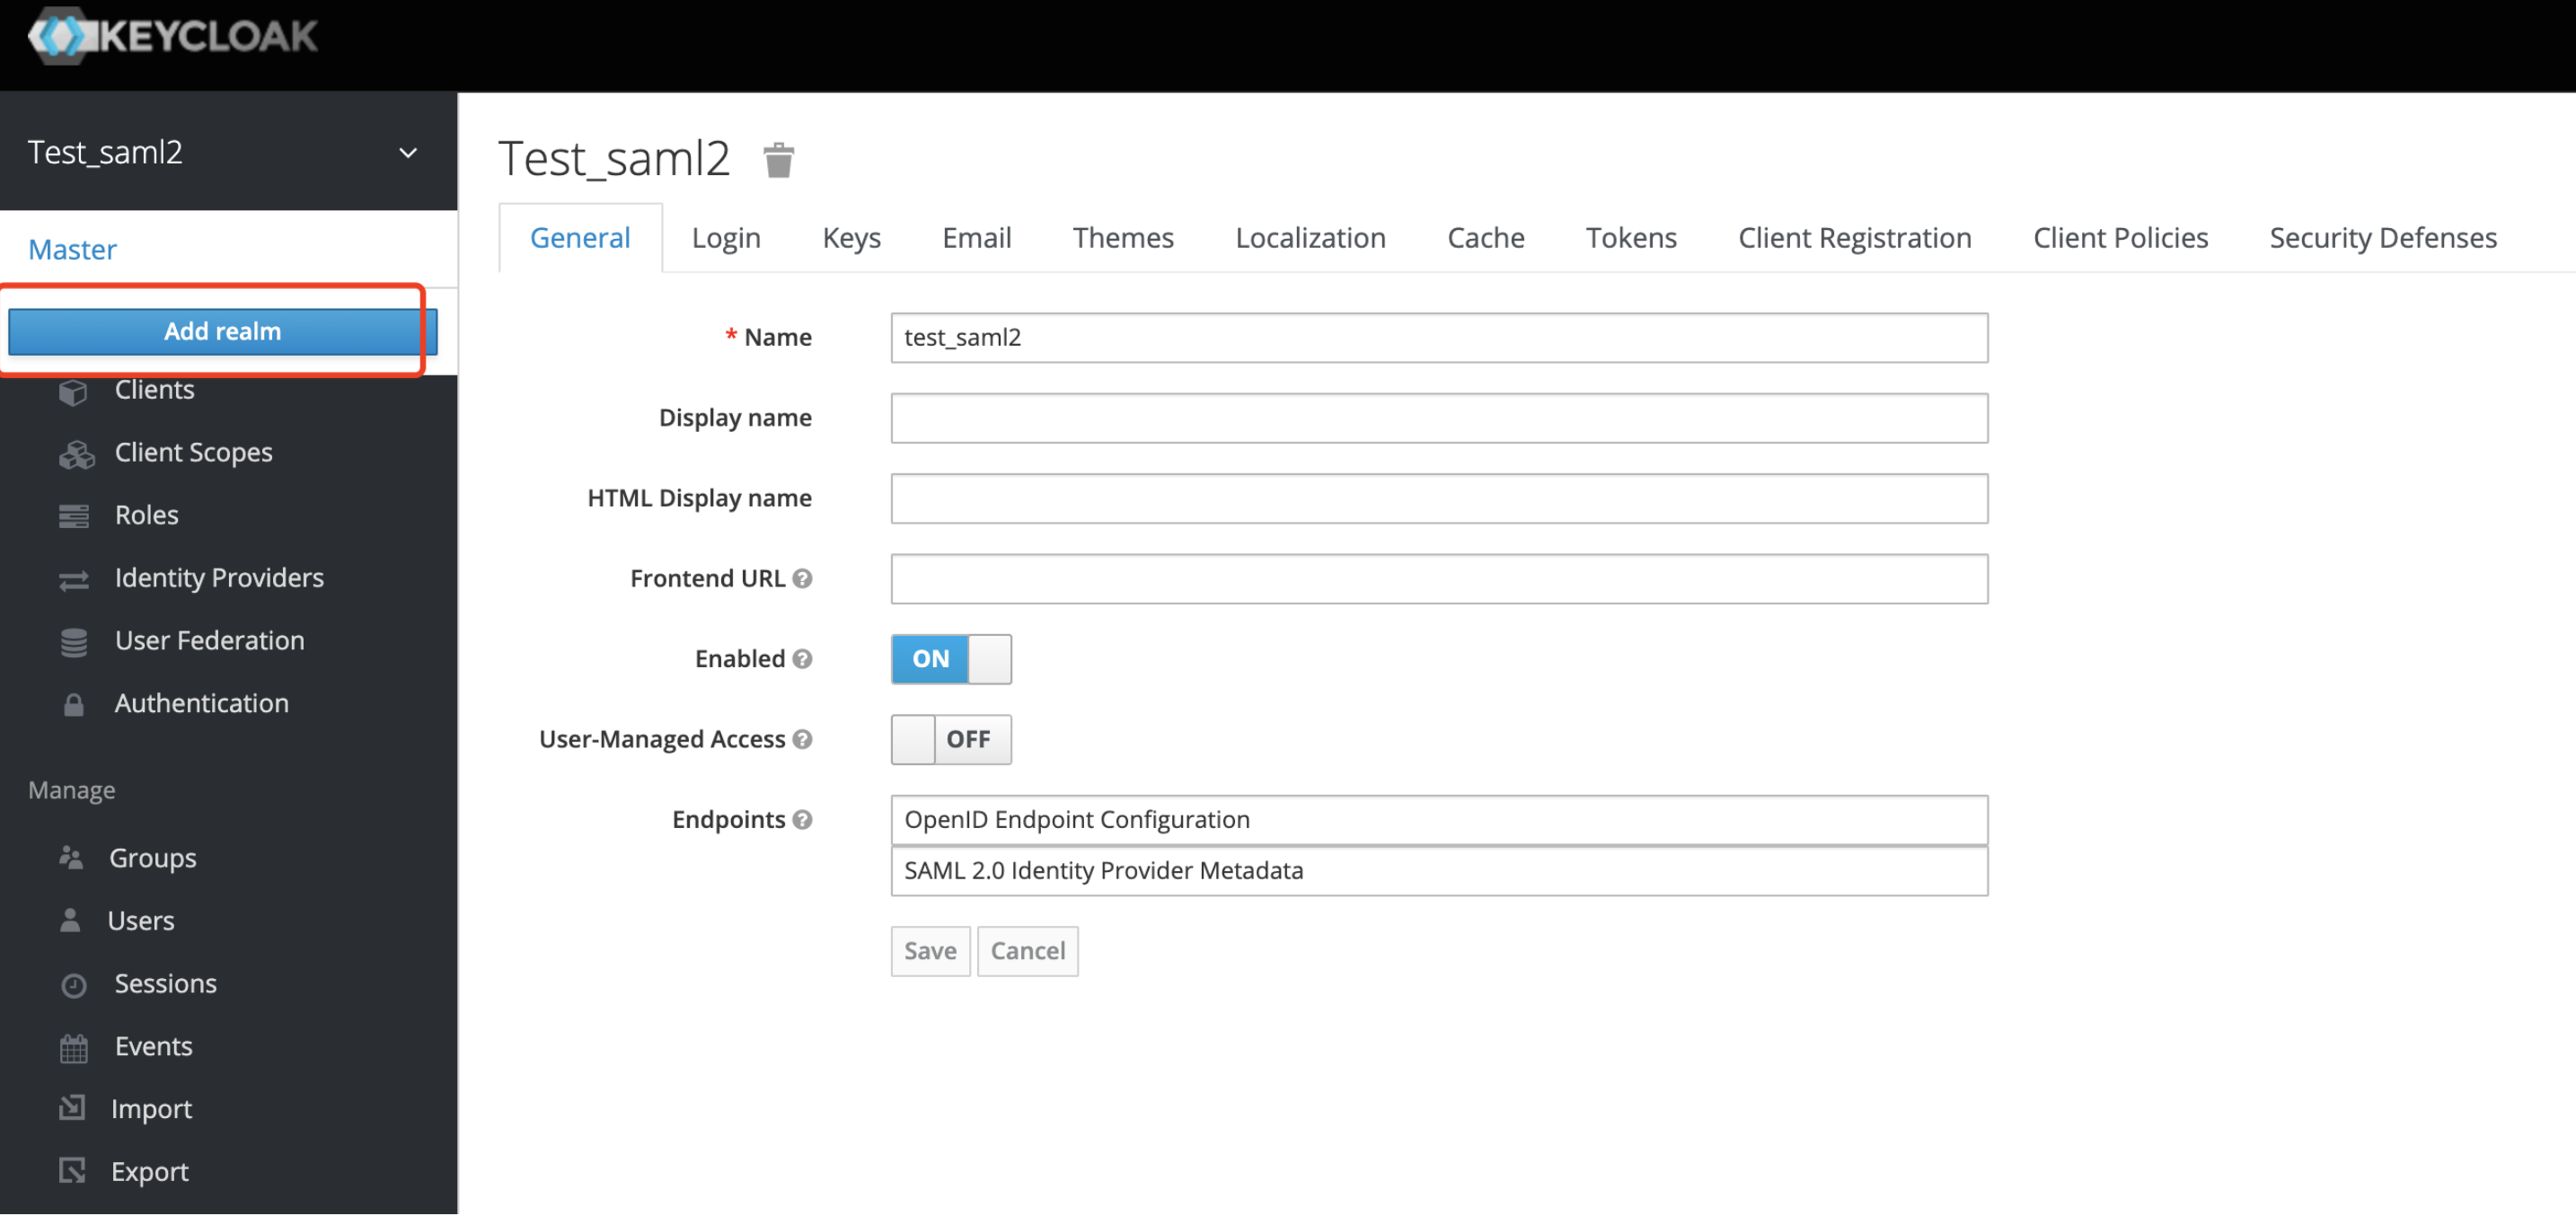
-
点击左侧
Client,点击右上角Create新建 client。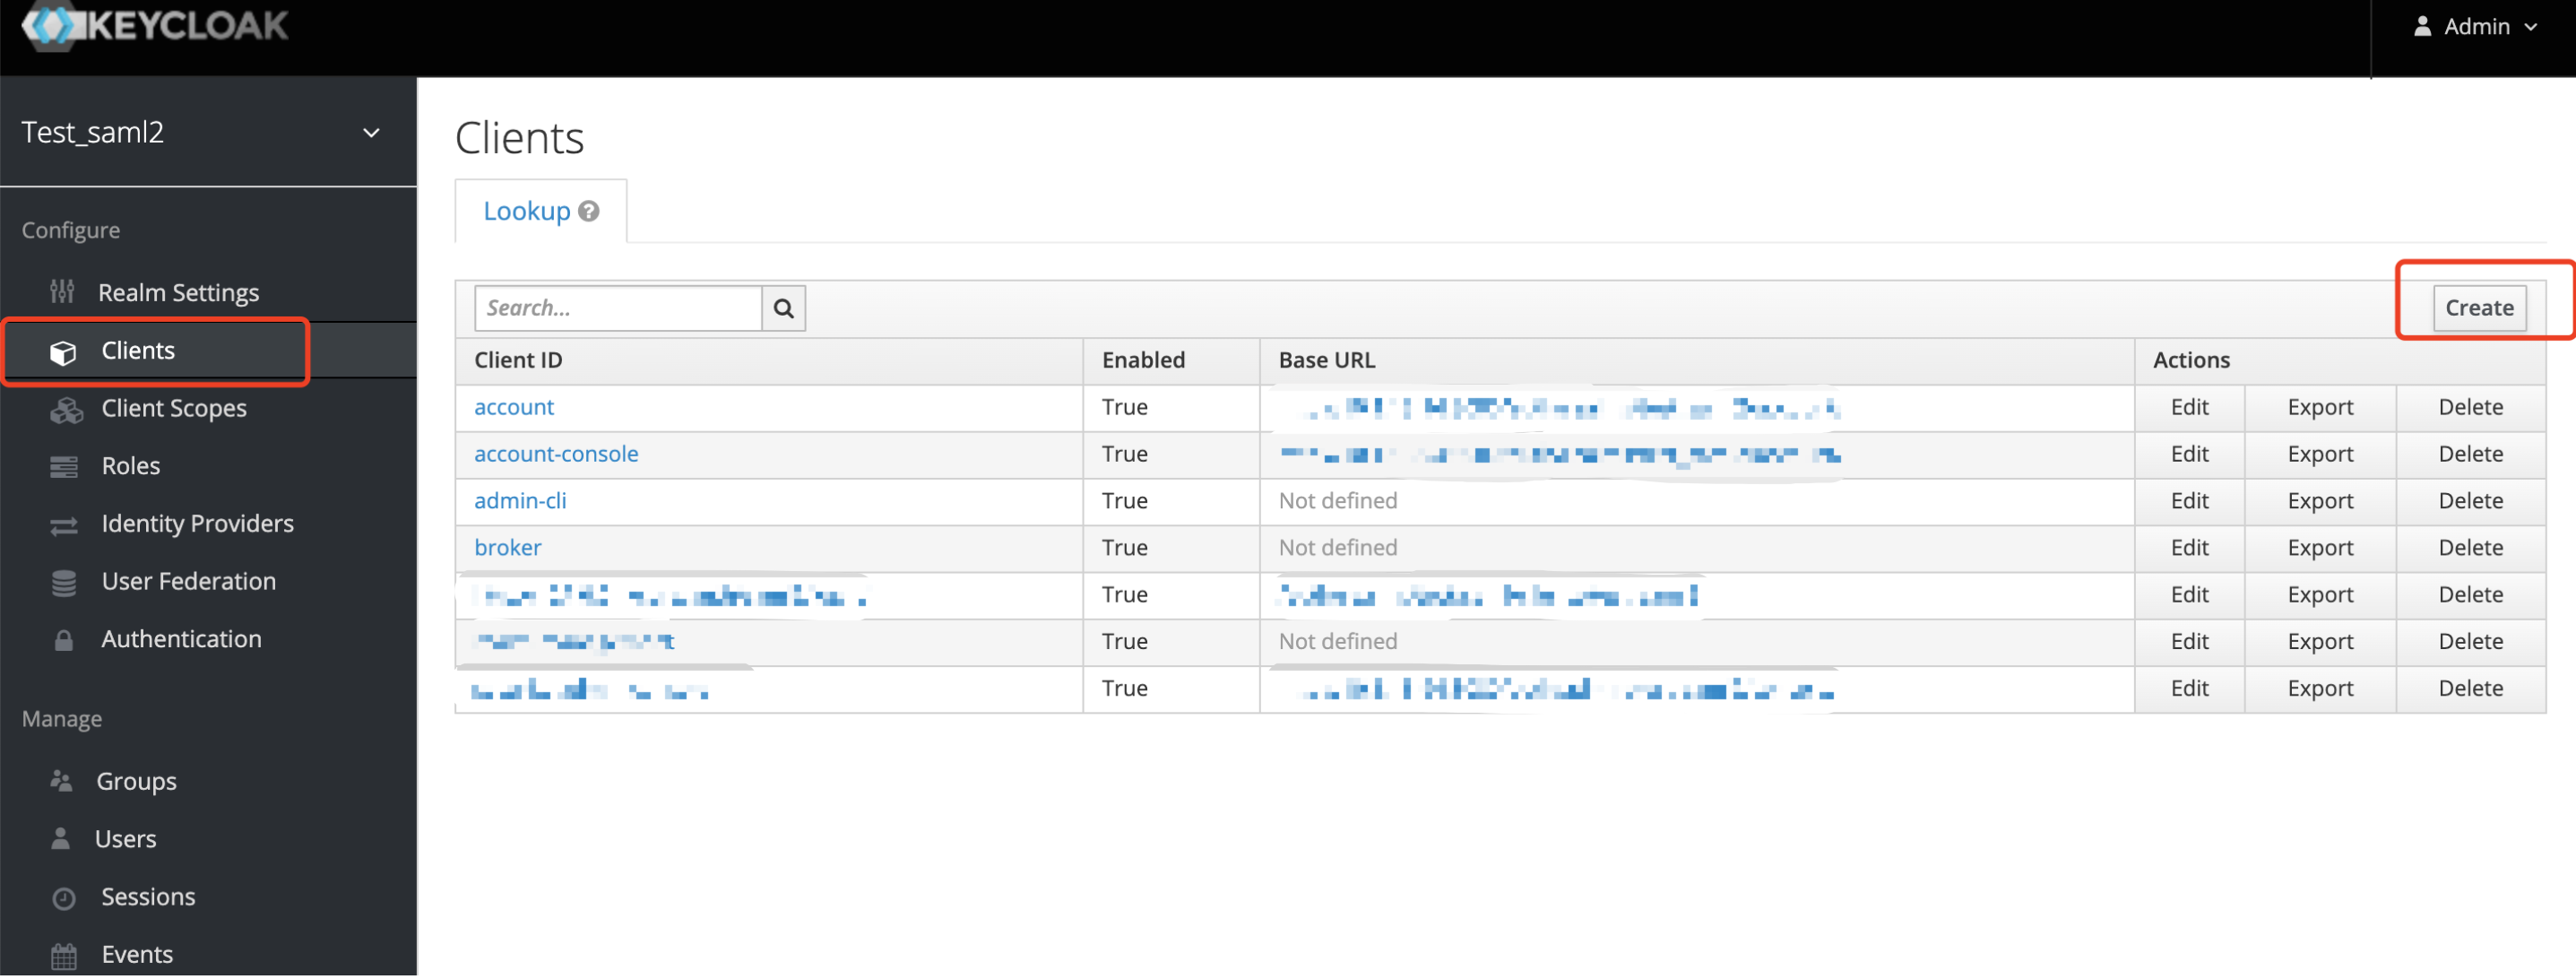
-
导入刚才保存的 SP metadata 文件,然后点击
Save保存。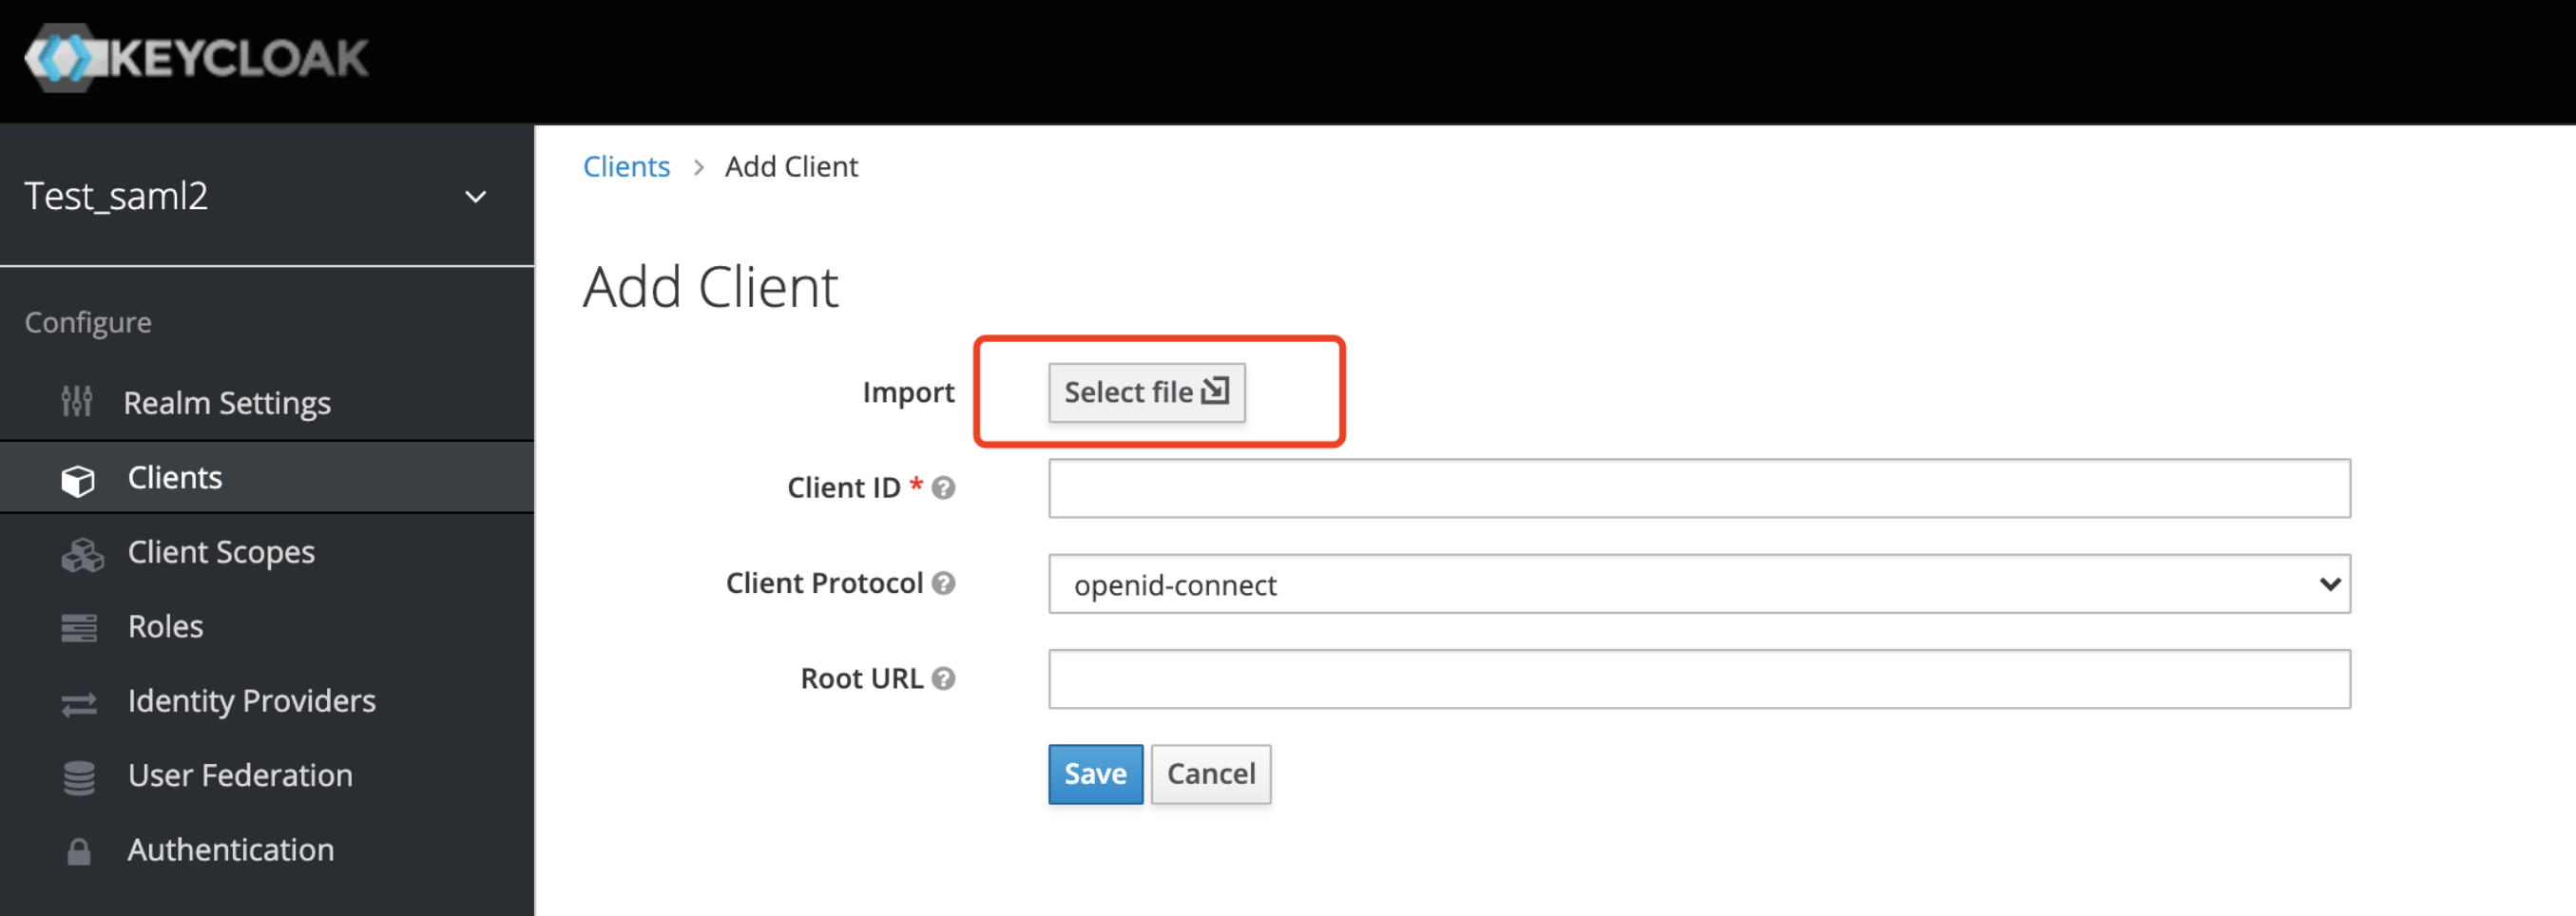
-
点击
Client菜单的子菜单Settings界面进行配置修改。 -
Client Signature Required修改为OFF。 -
IDP Initiated SSO URL Name修改为Target IDP initiated SSO URL地址中提供的信息。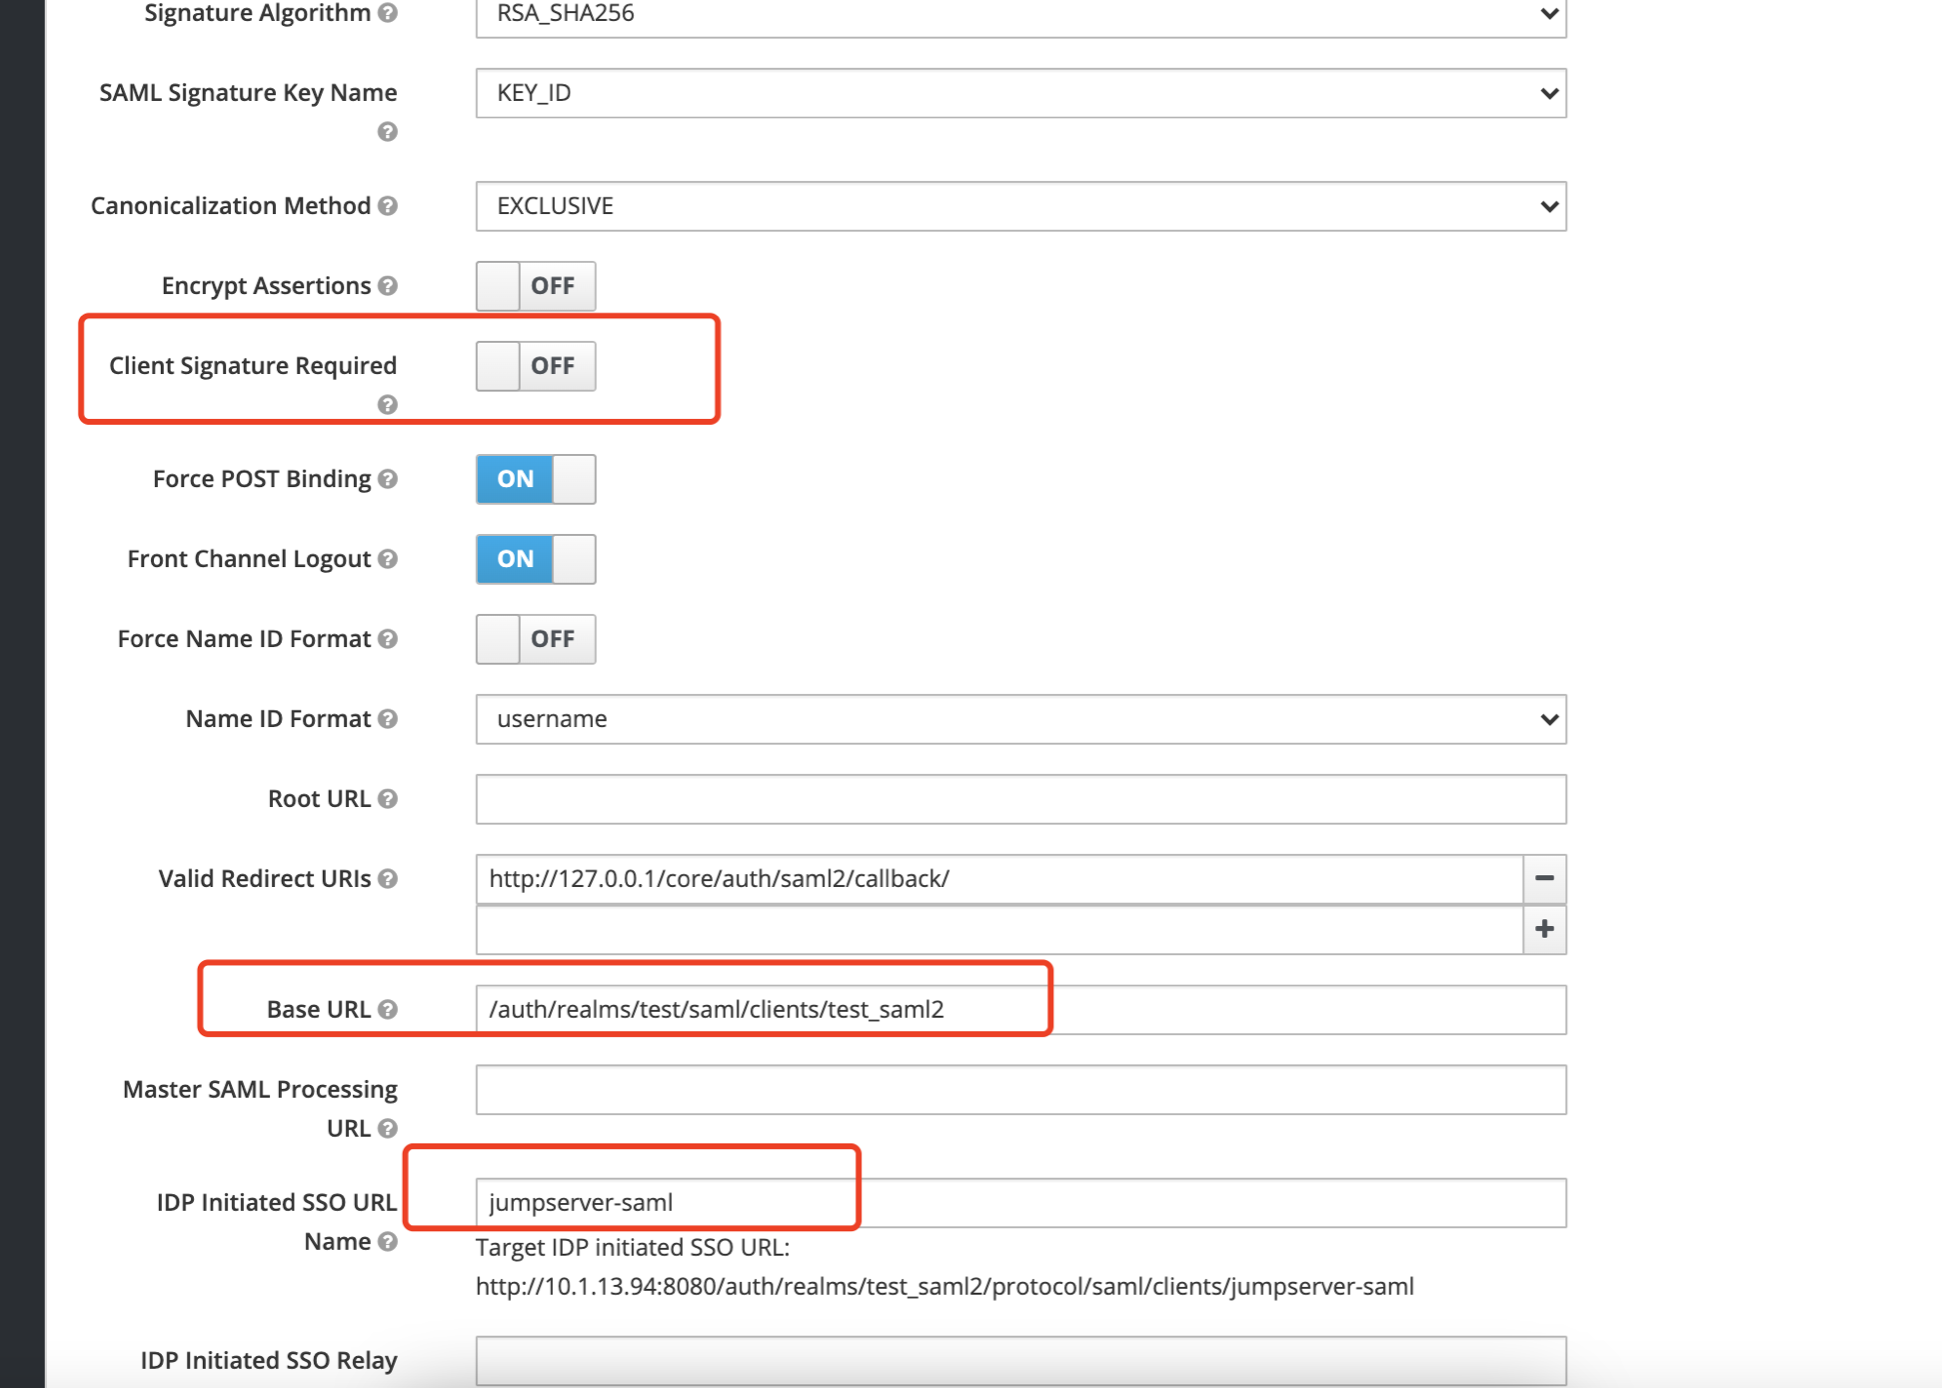
-
点击子菜单
Roles中的Add Role,其中名称可自定义。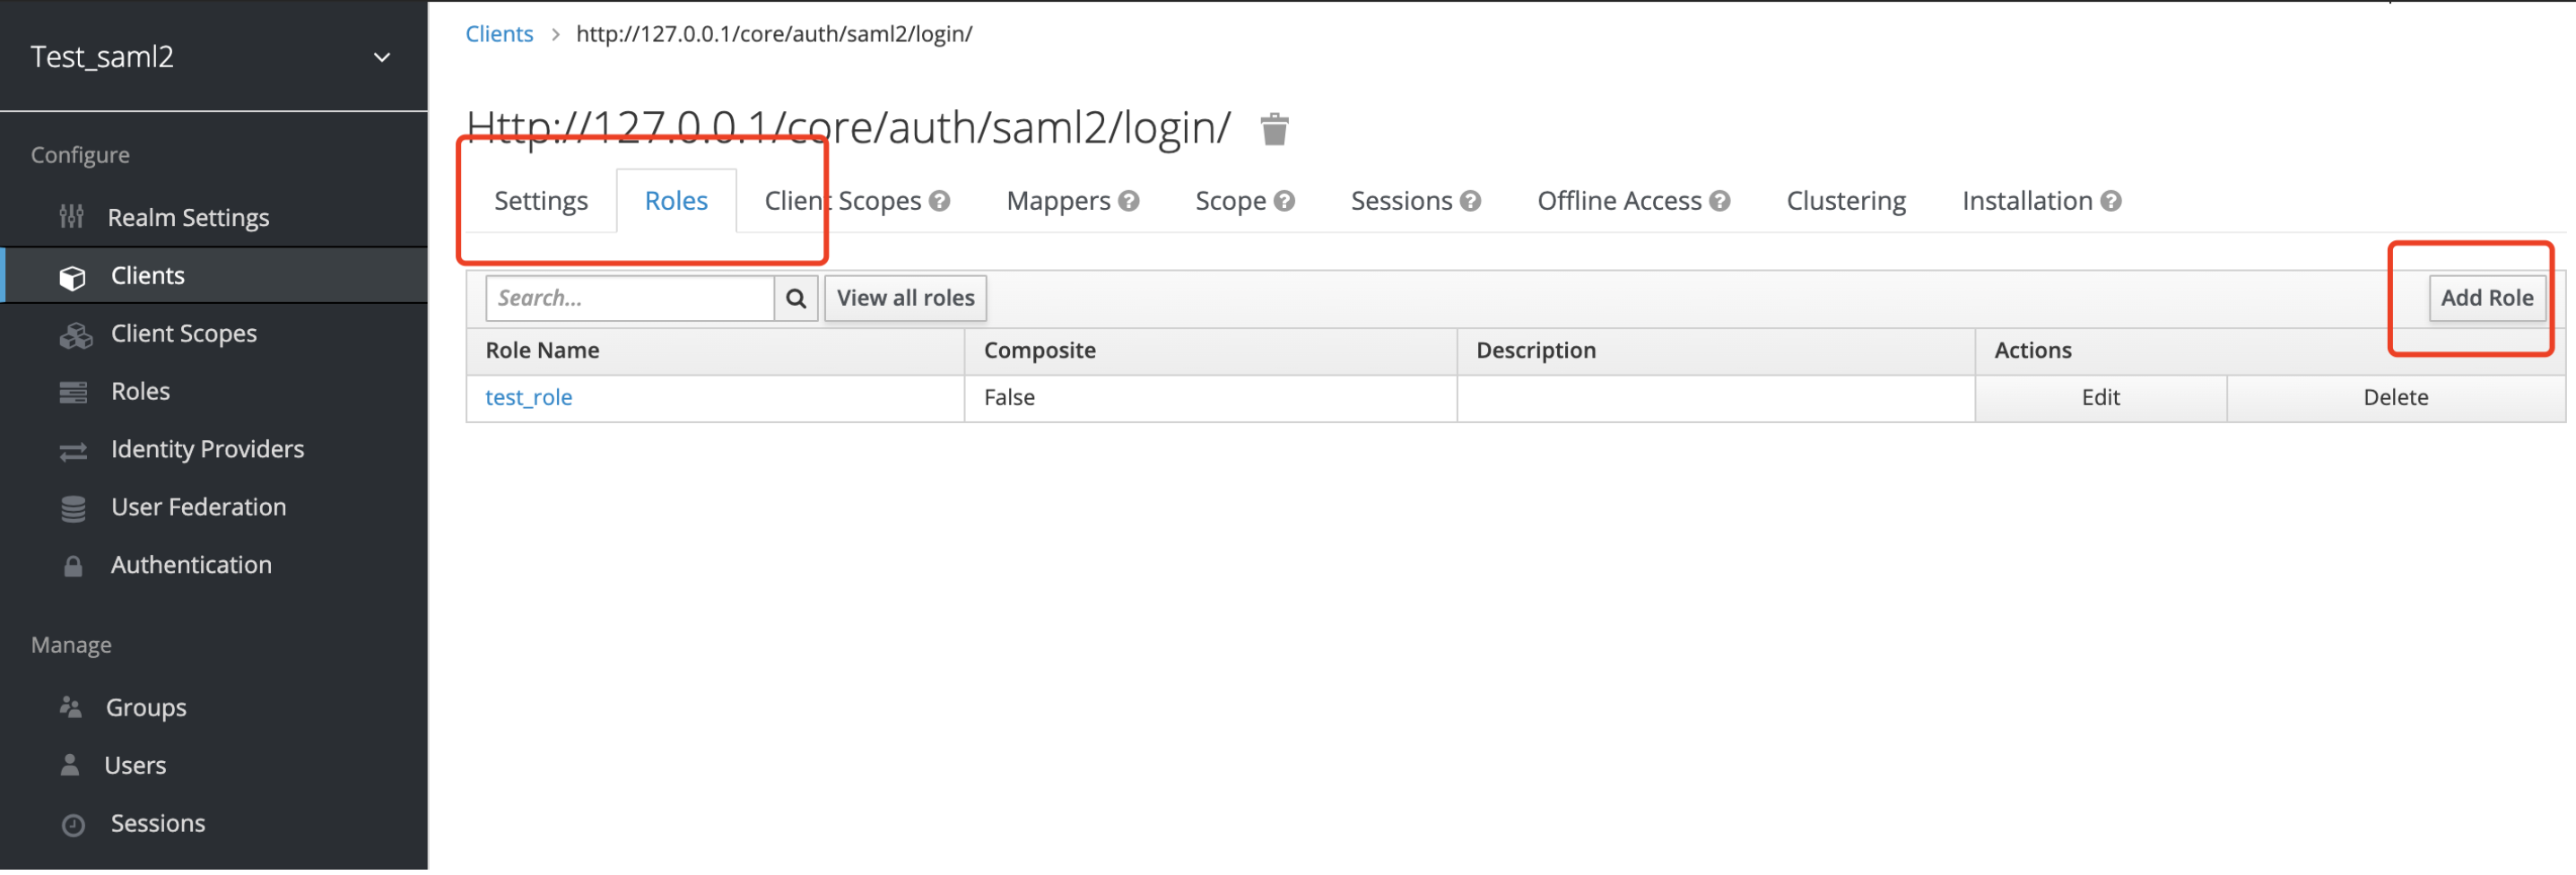
-
点击子菜单
Mappers,创建如下属性映射。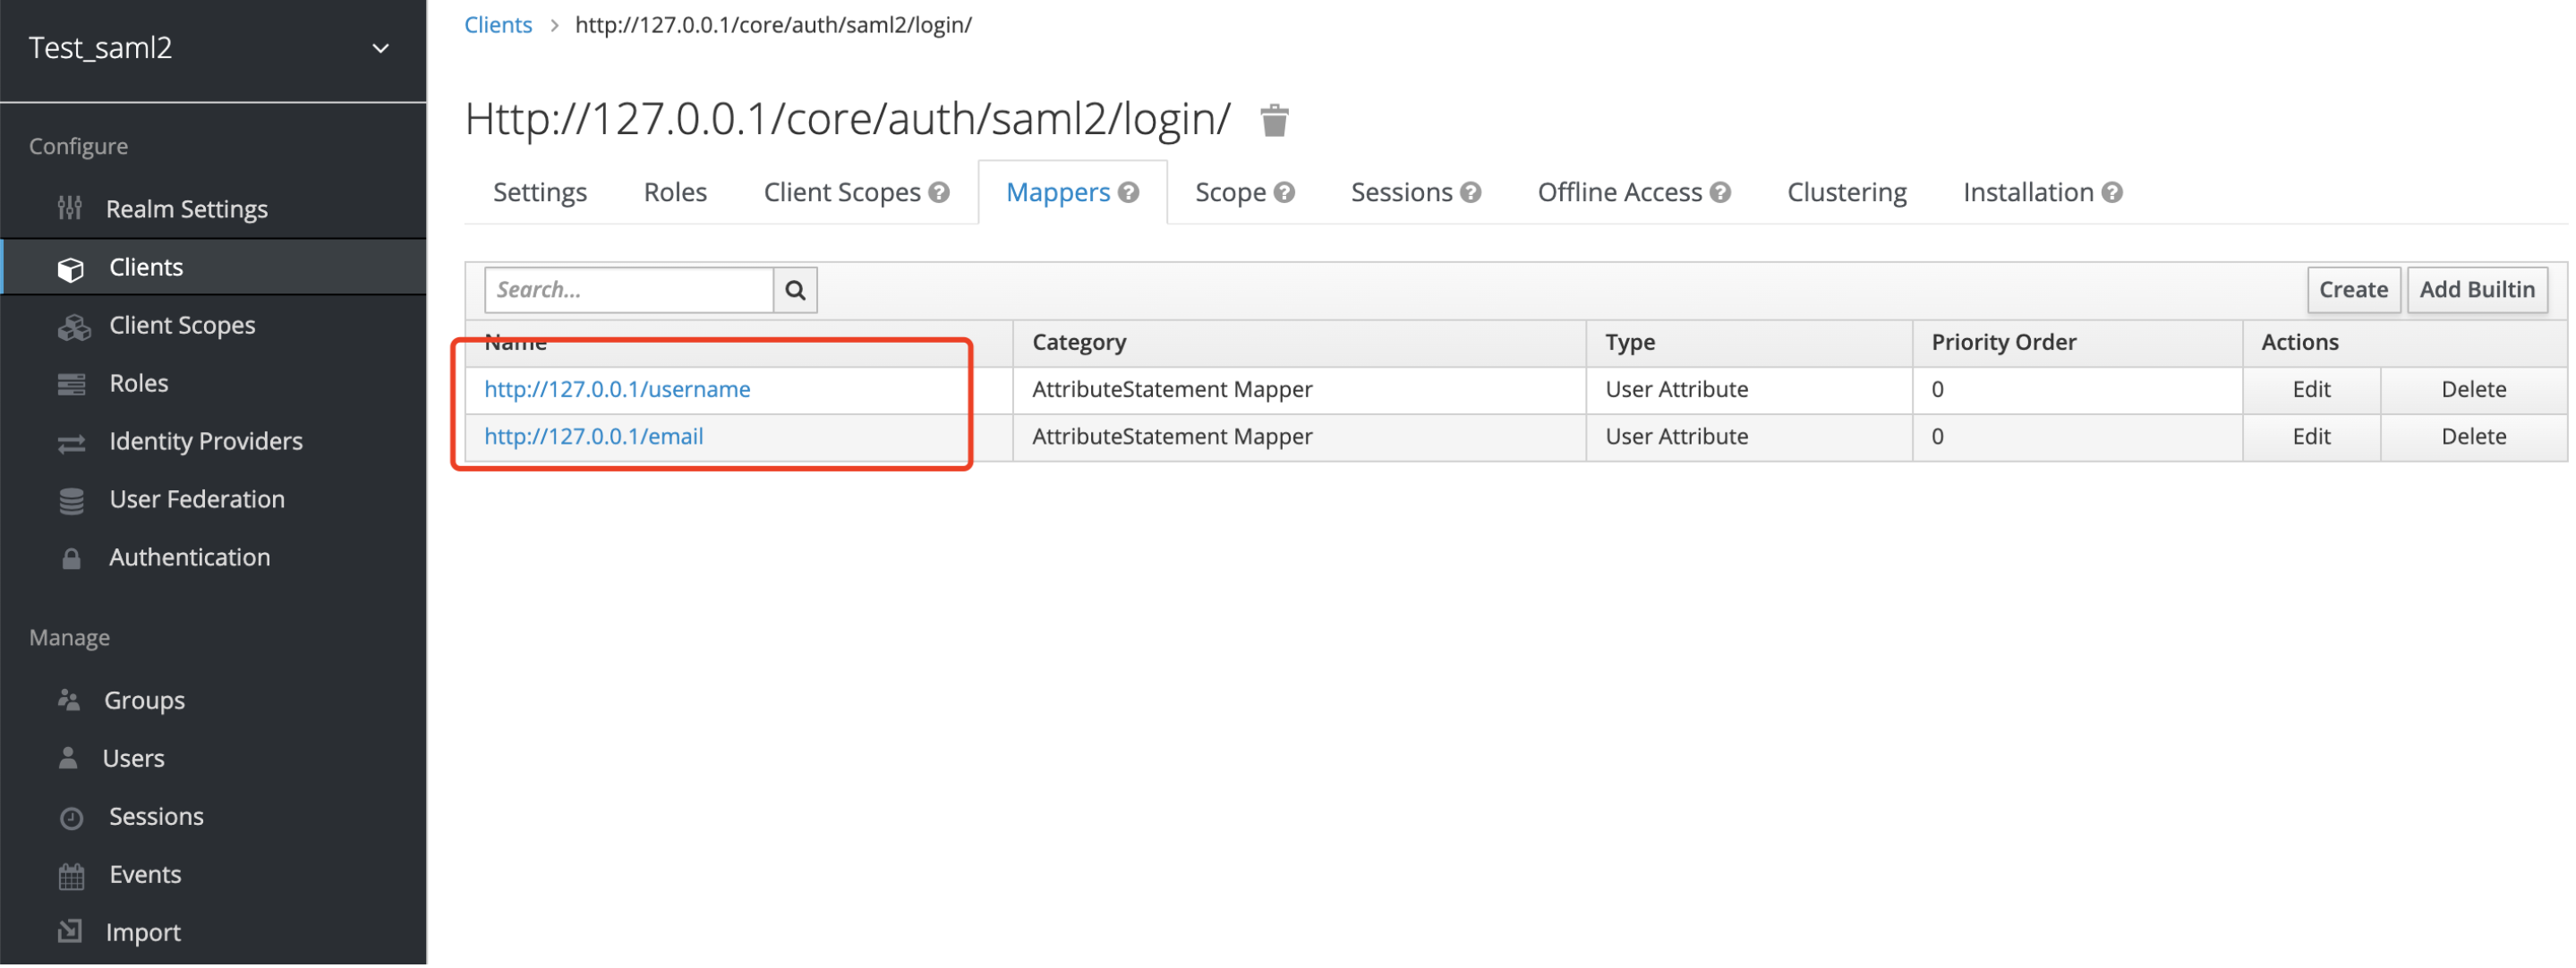
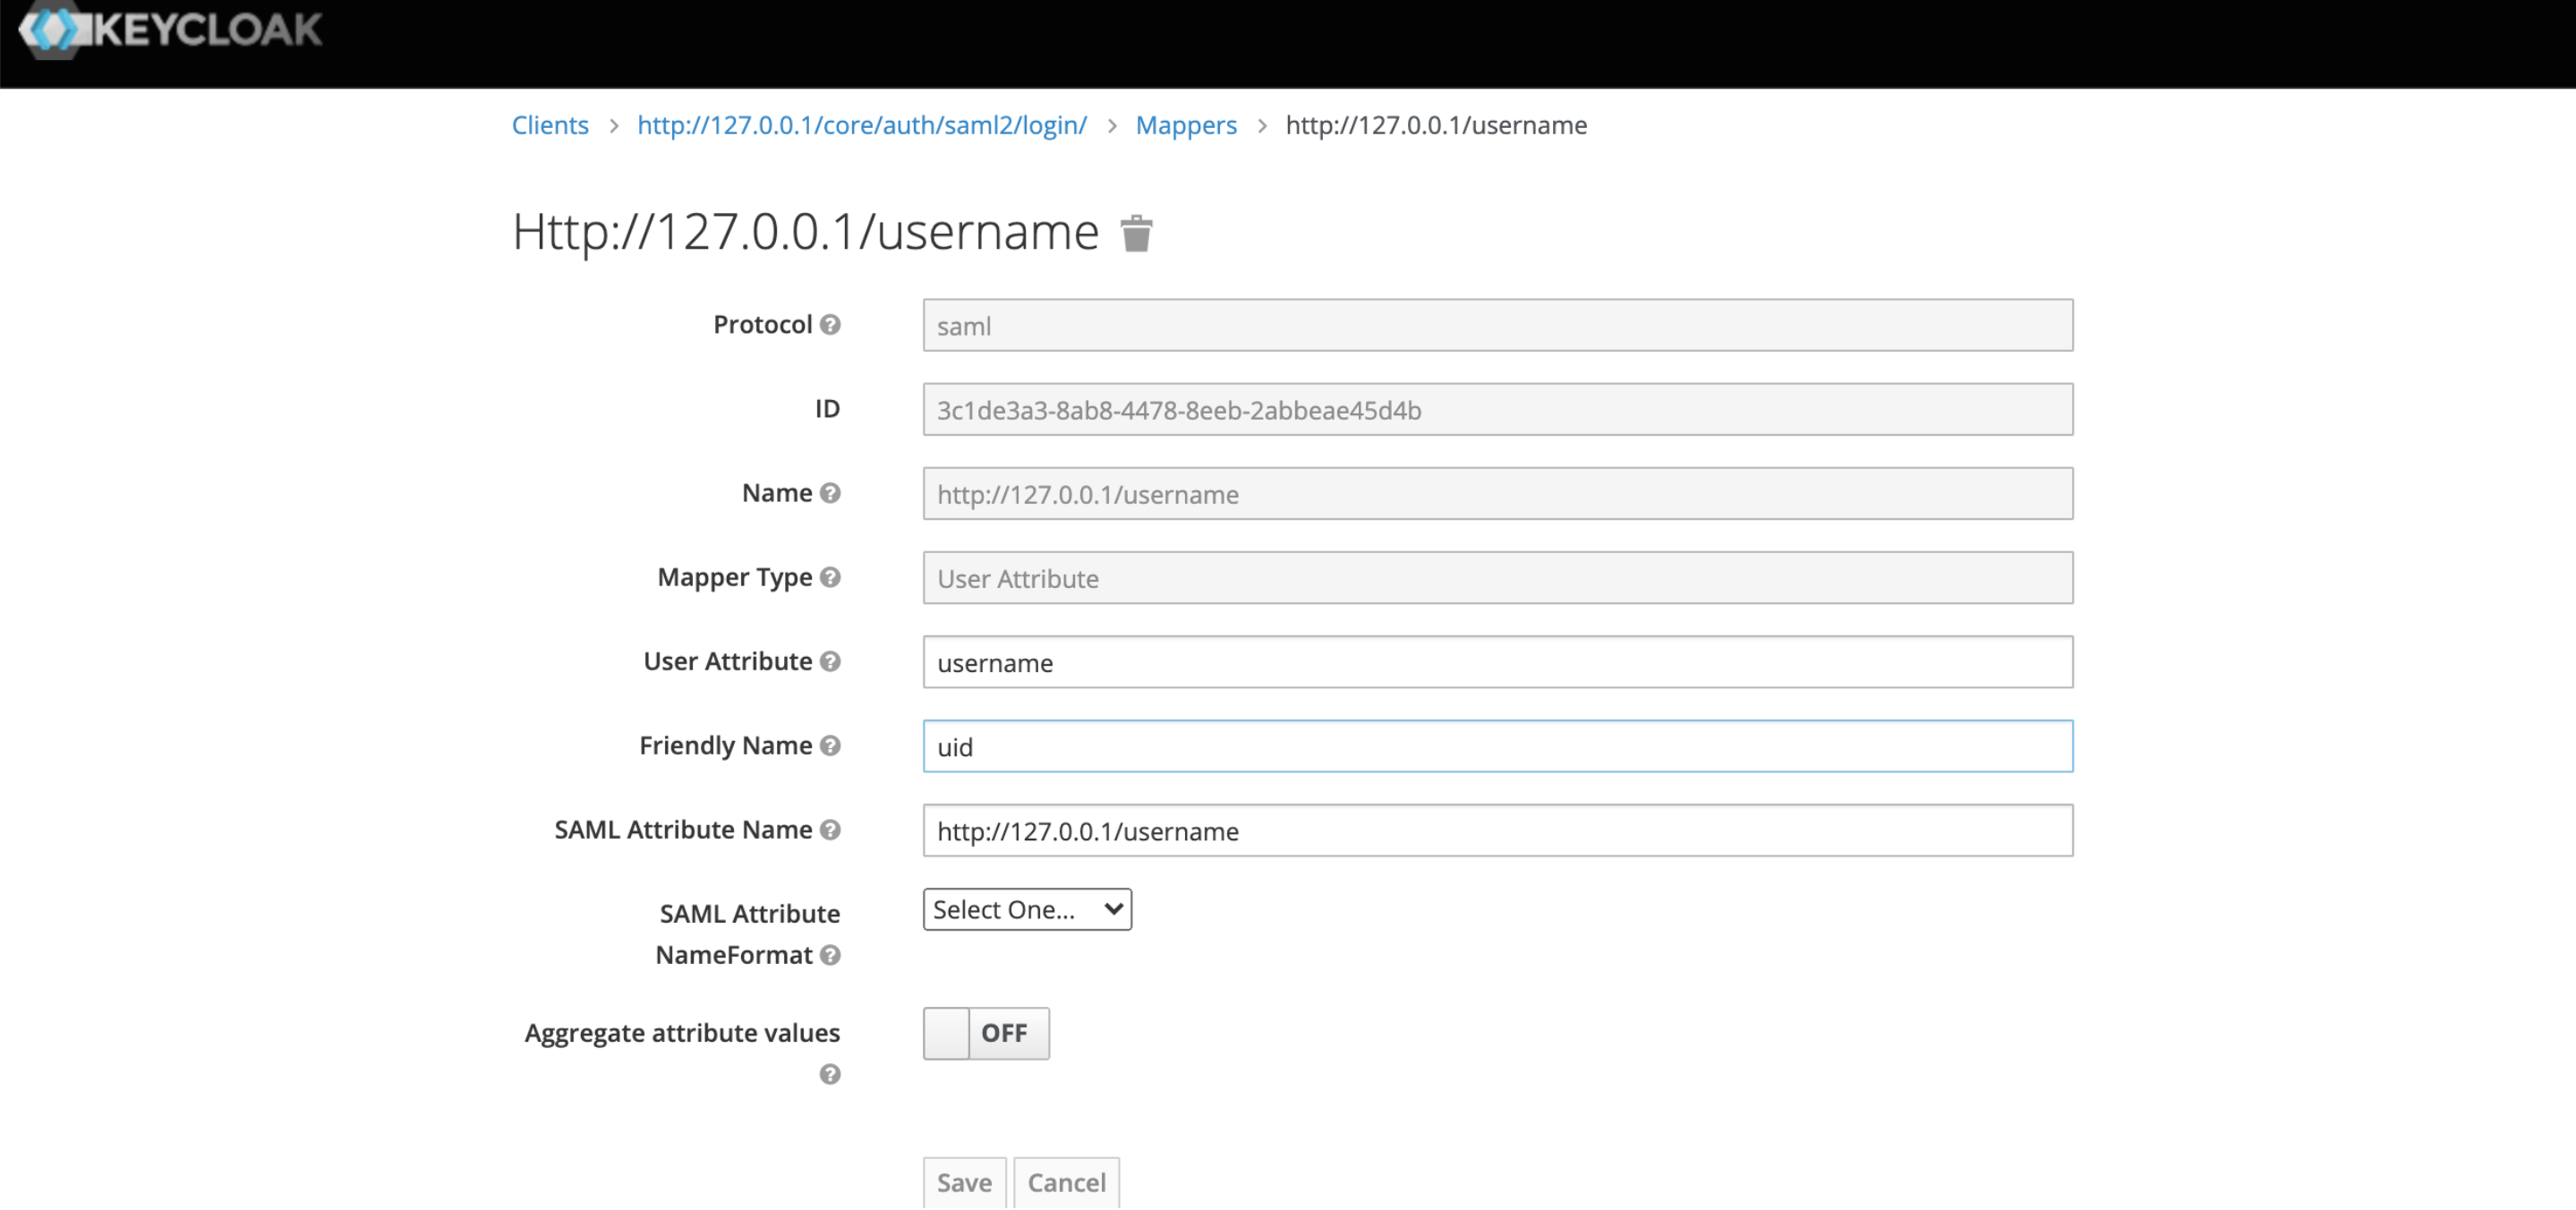
-
点击子菜单
Scope,设置如下。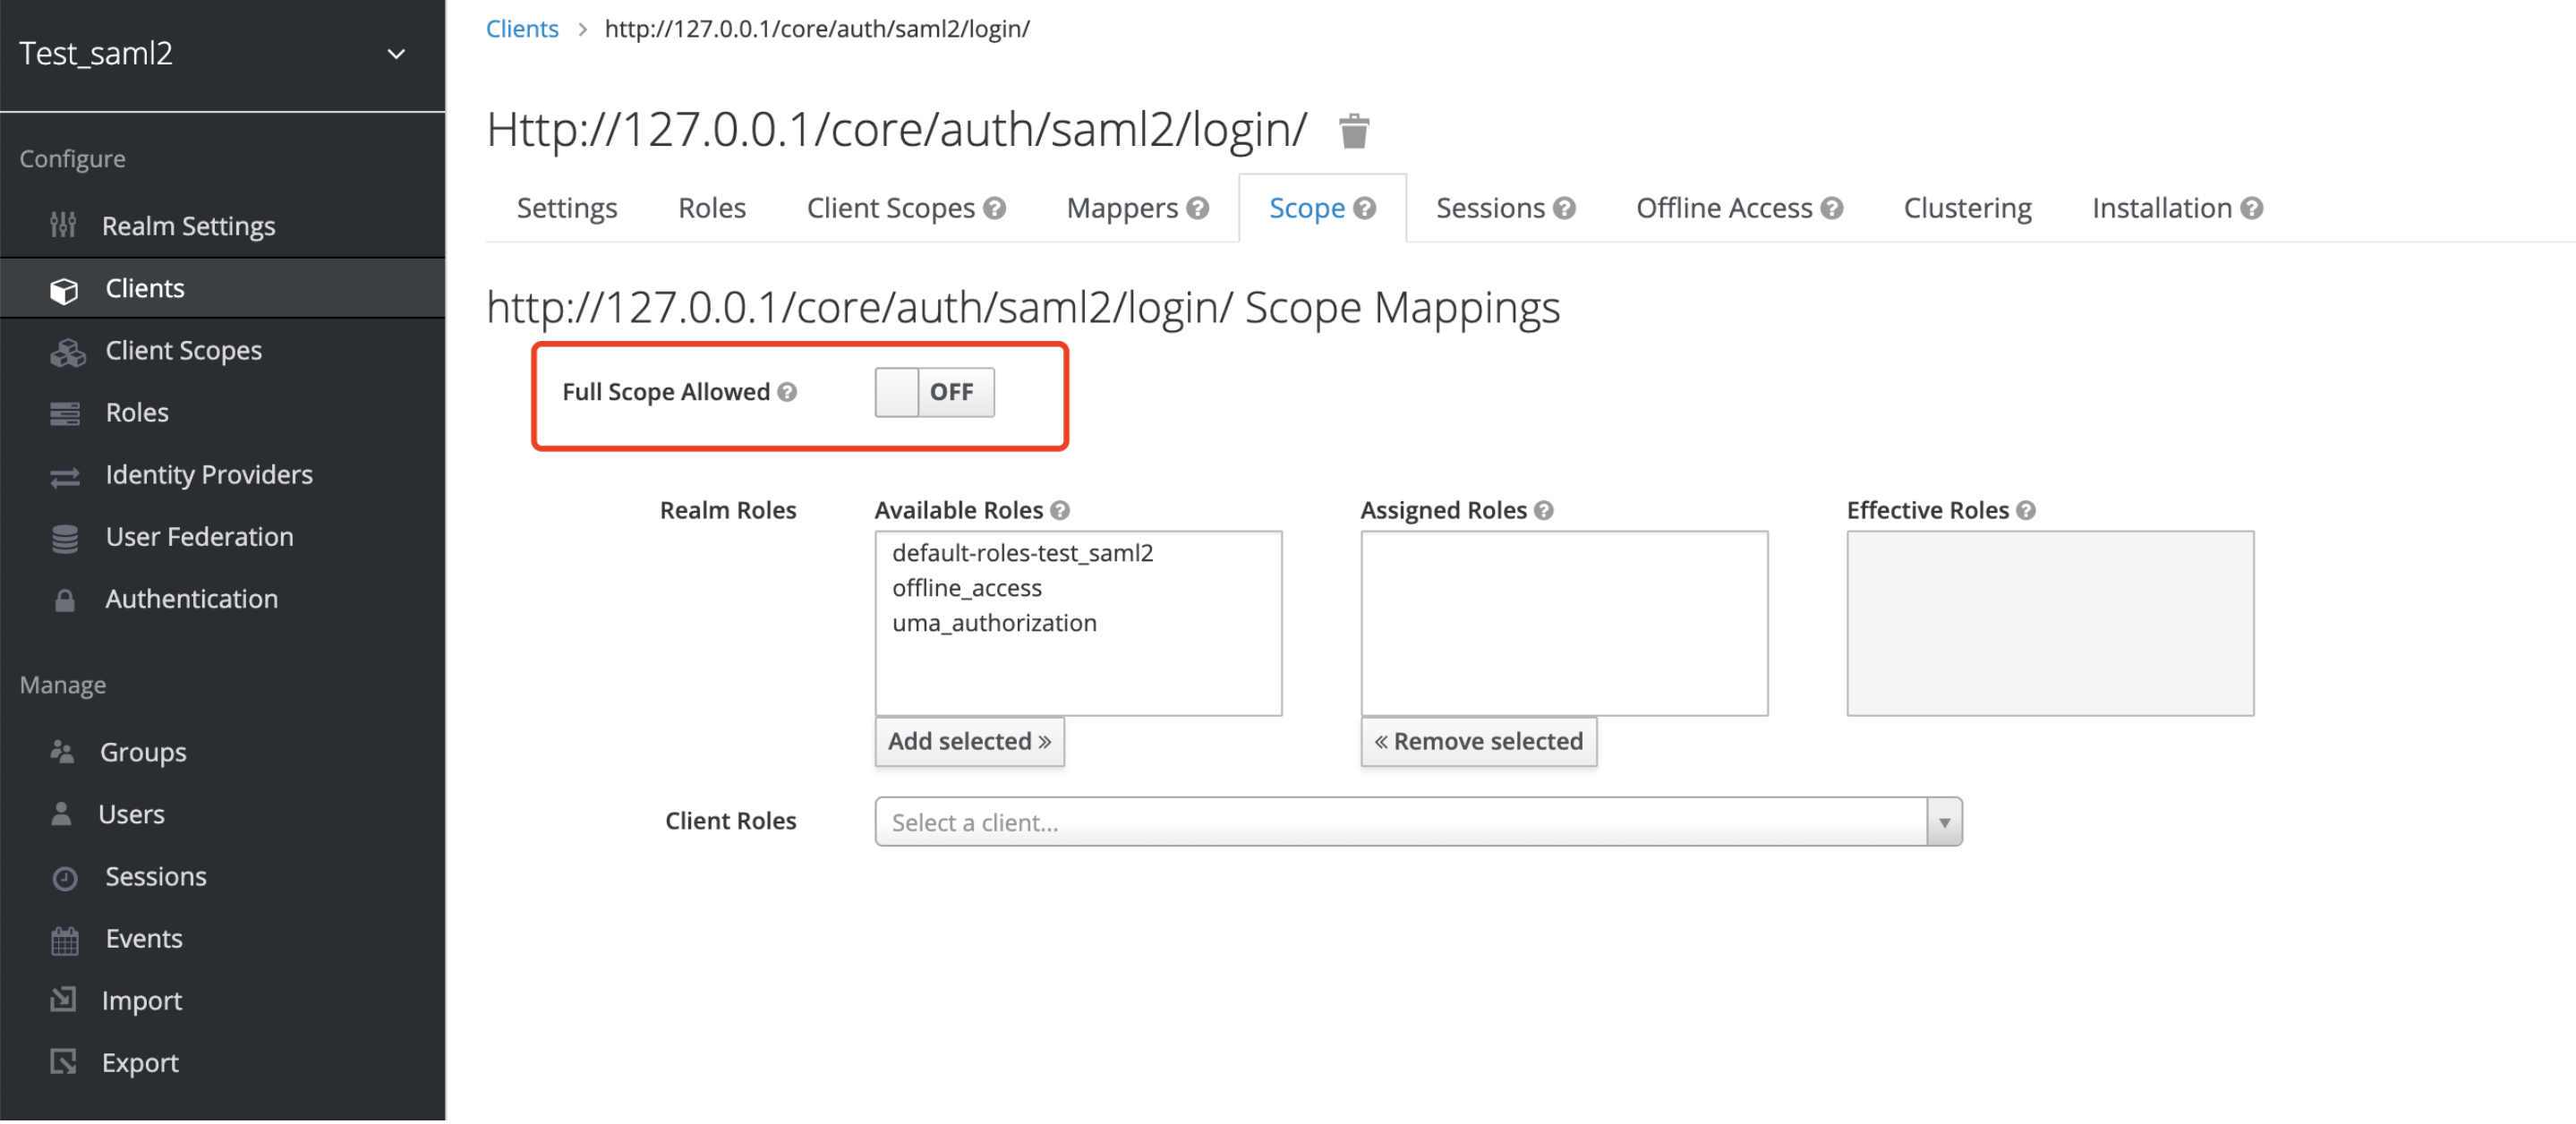
-
点击左侧菜单
Users,并在右上角新建用户。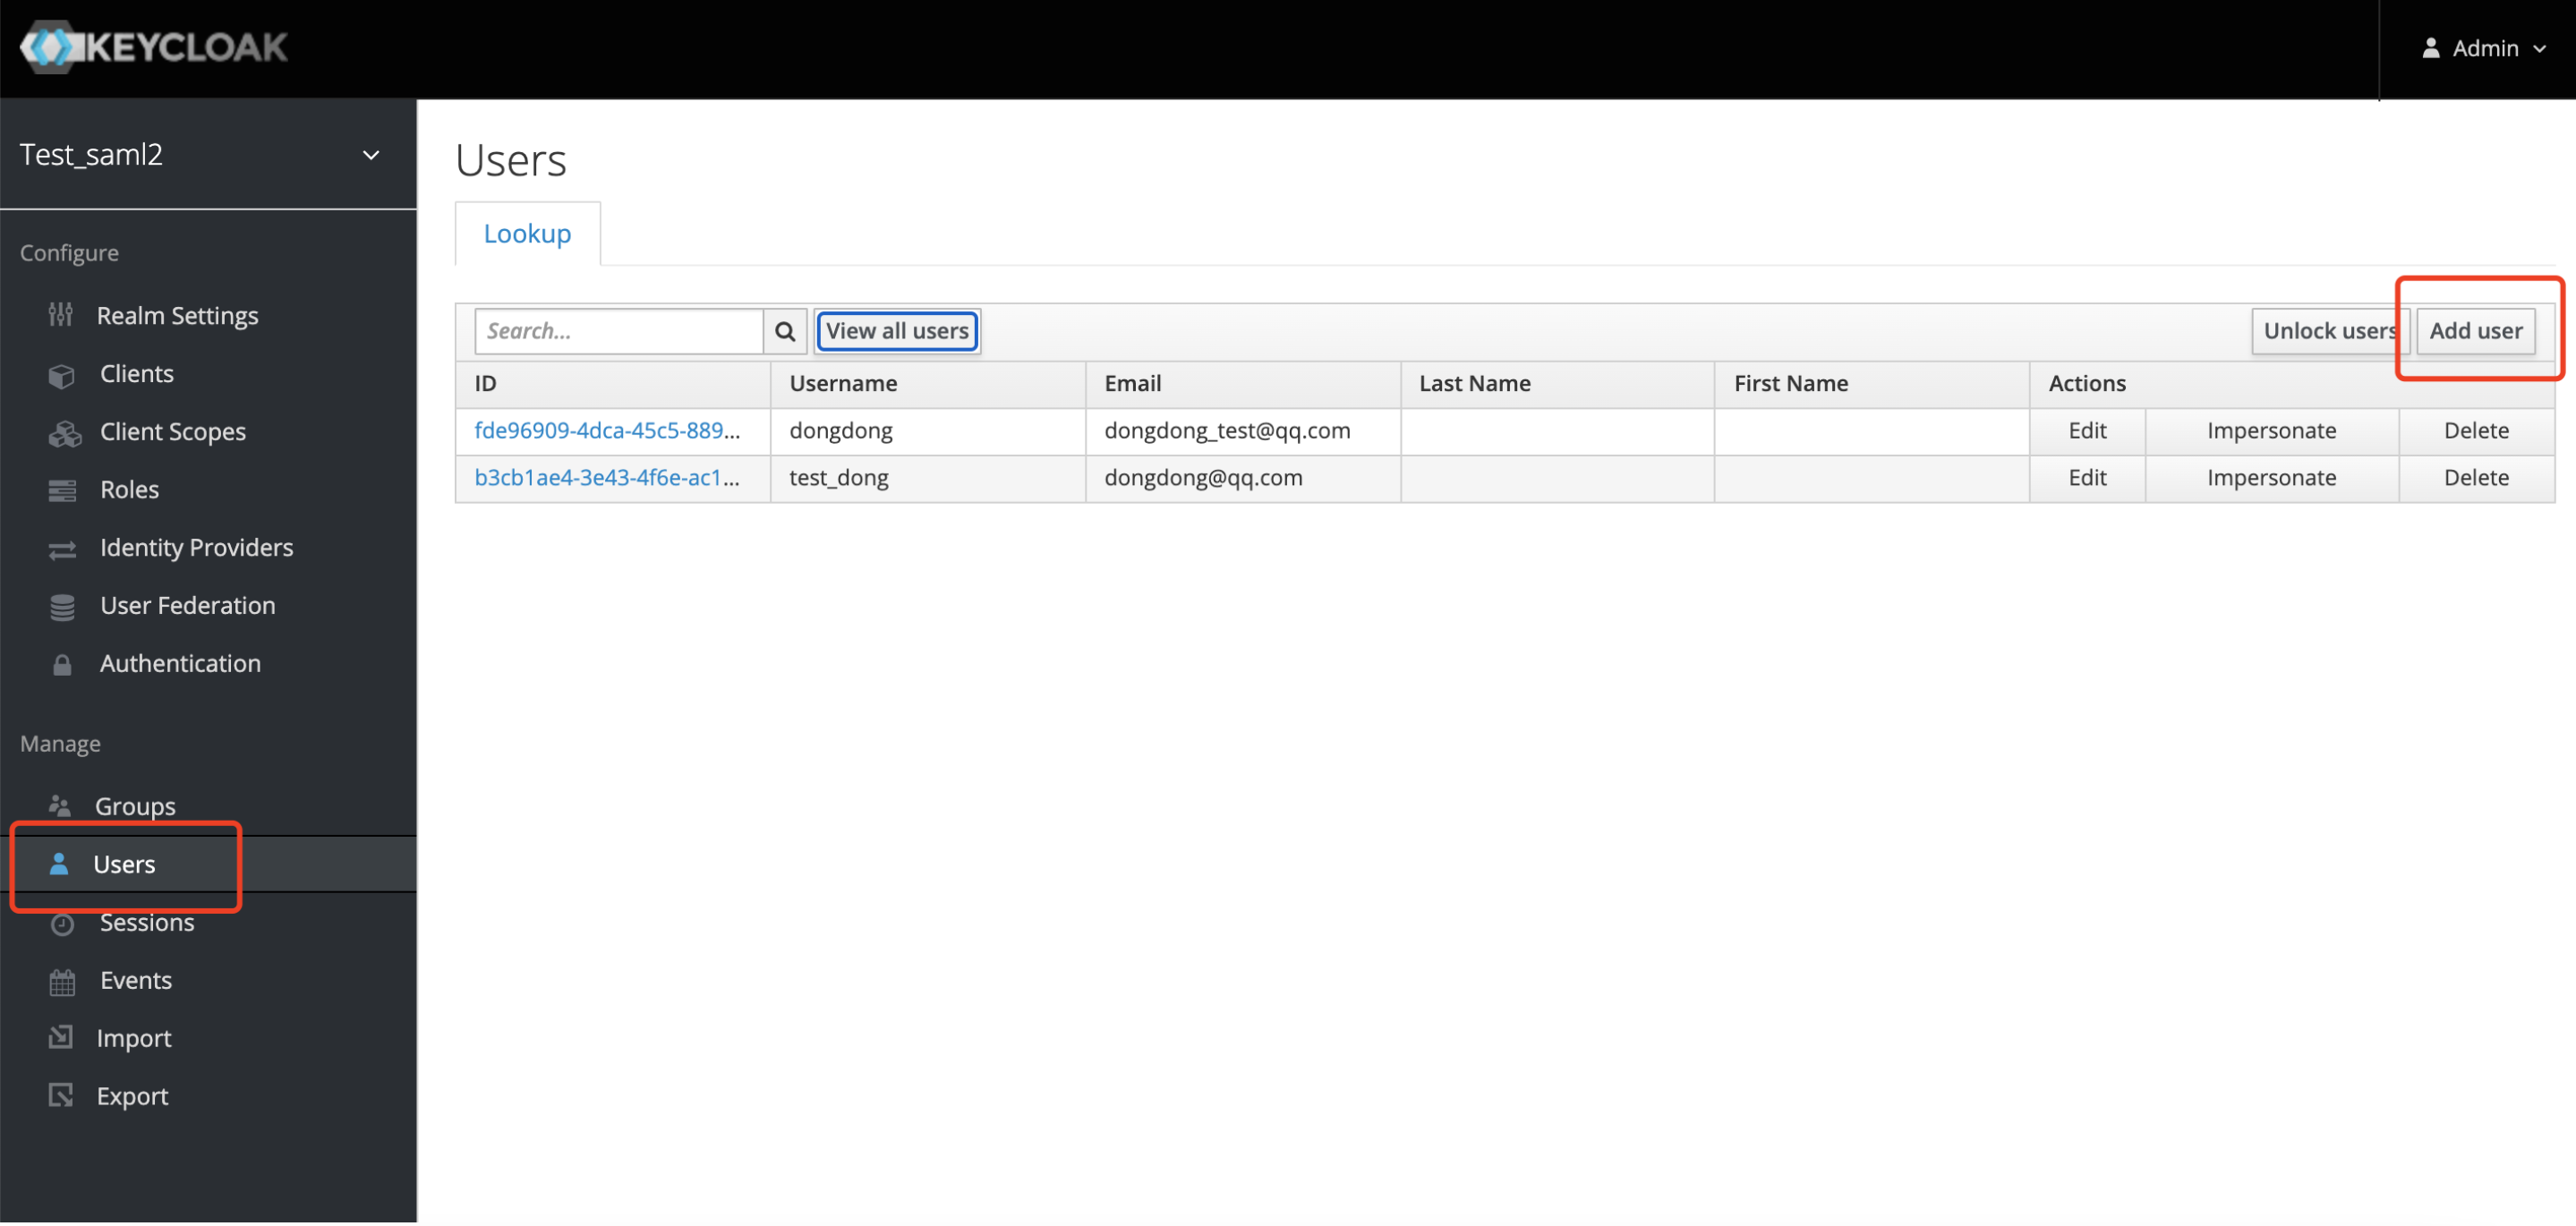
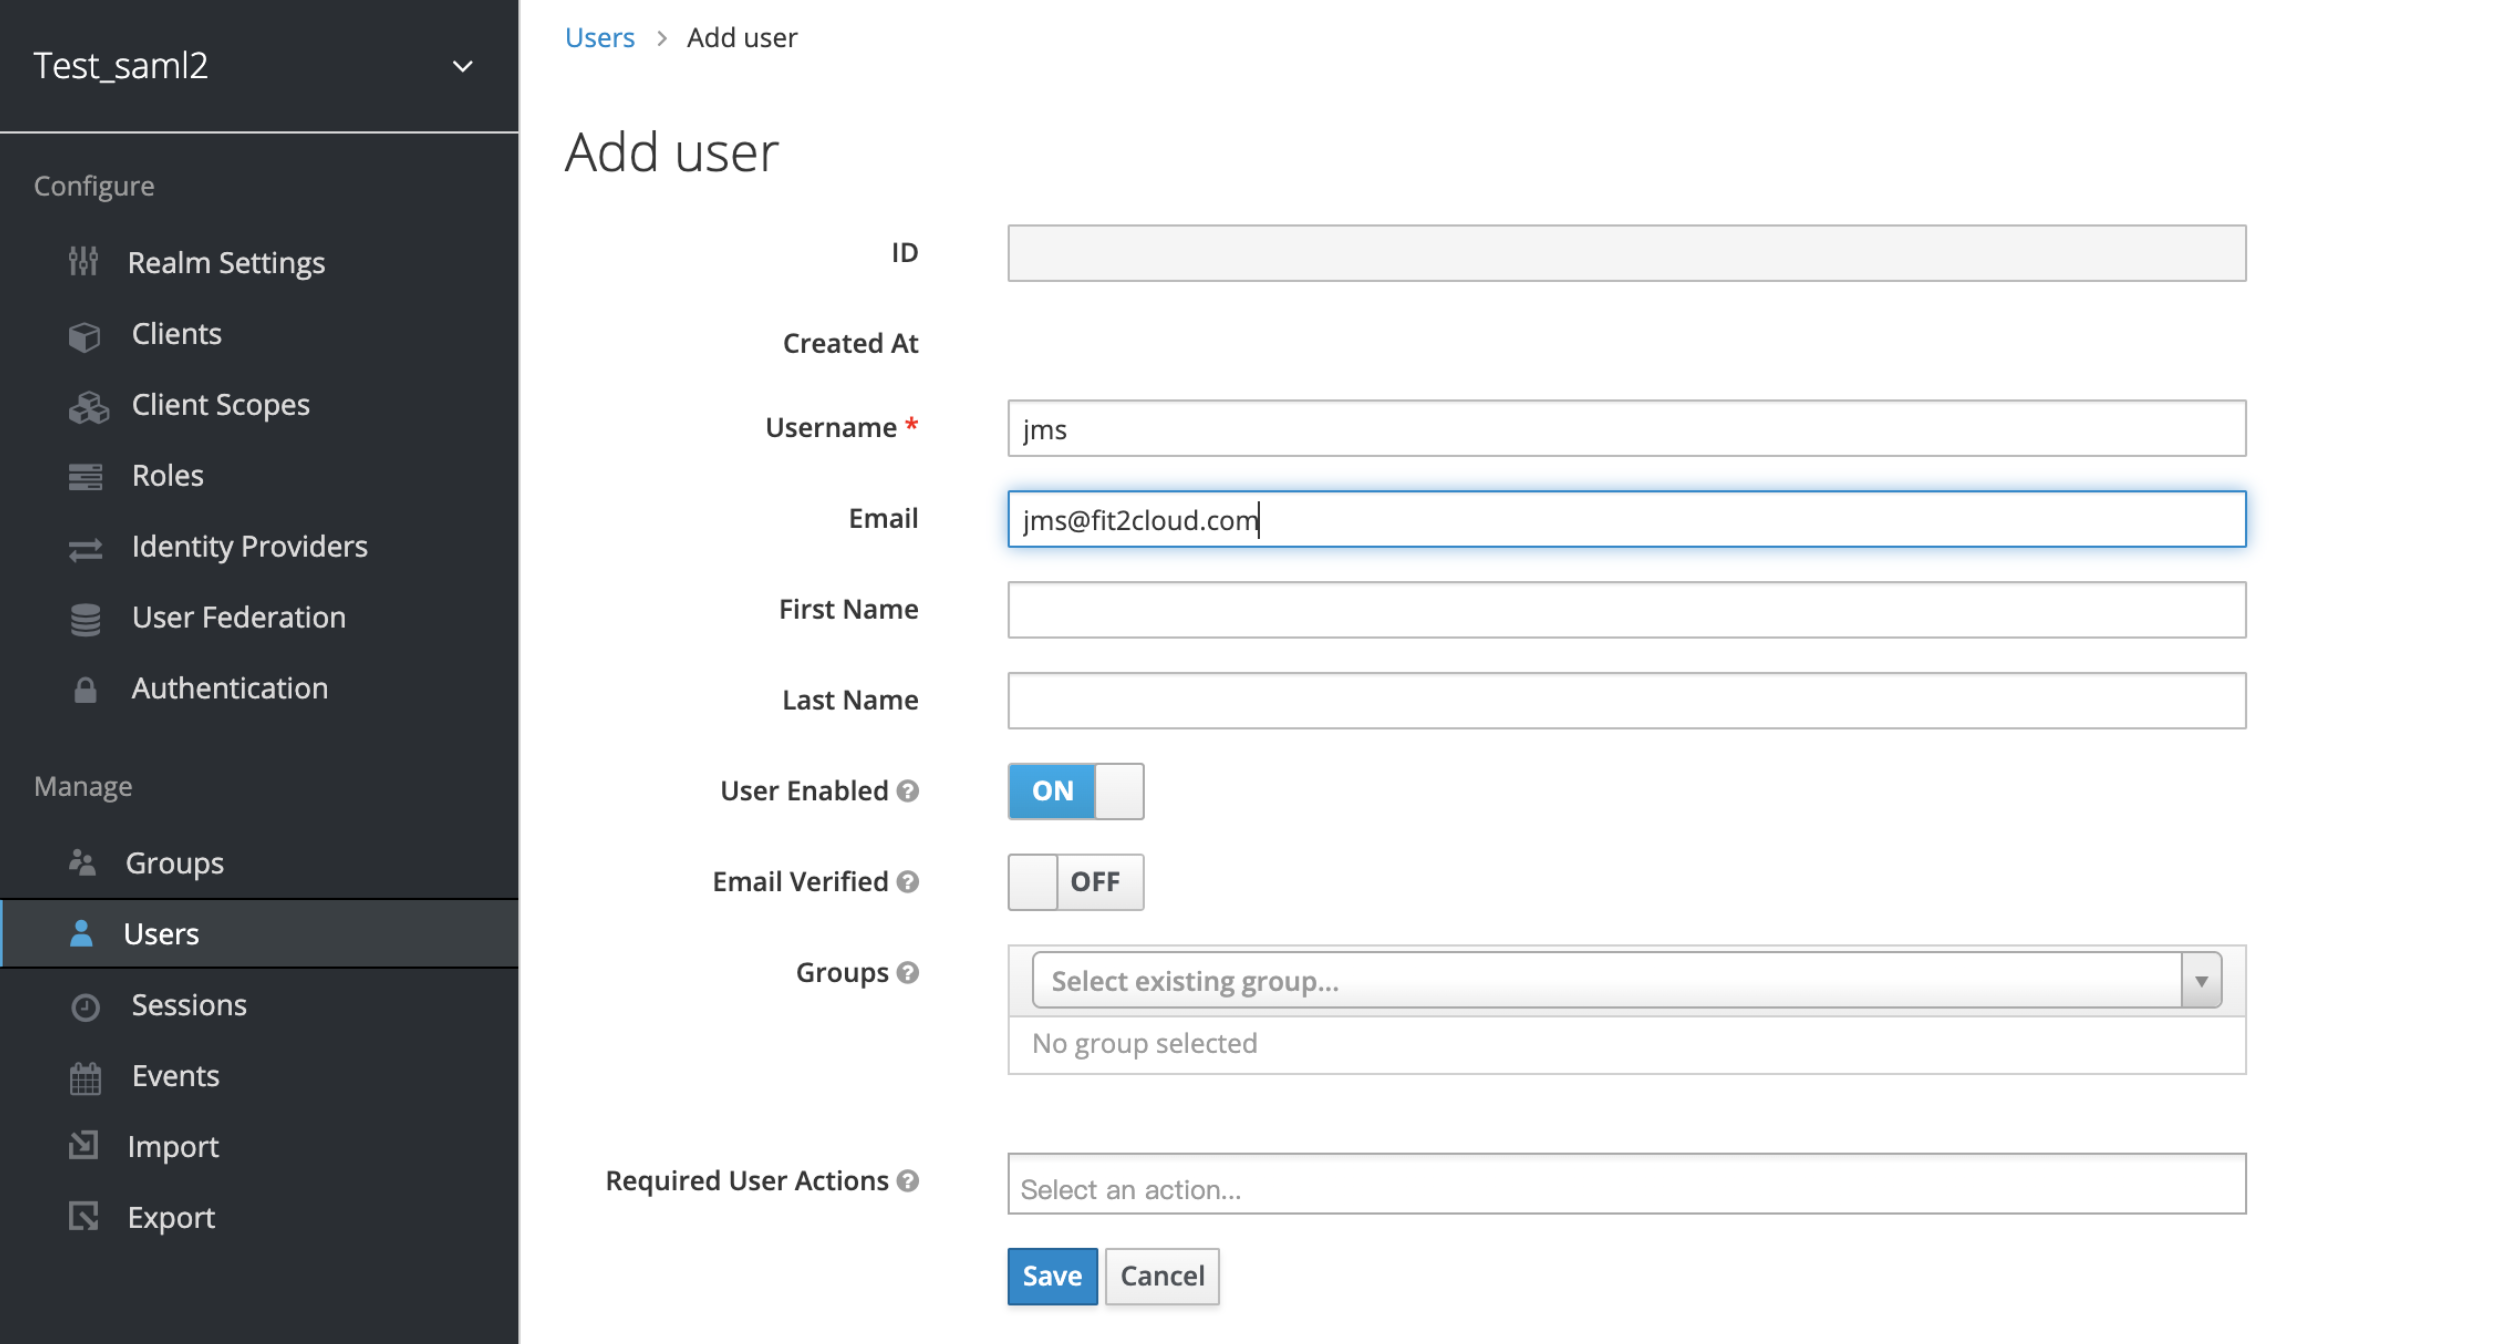
-
点击
Credentials子菜单,设置刚才新建用户的密码。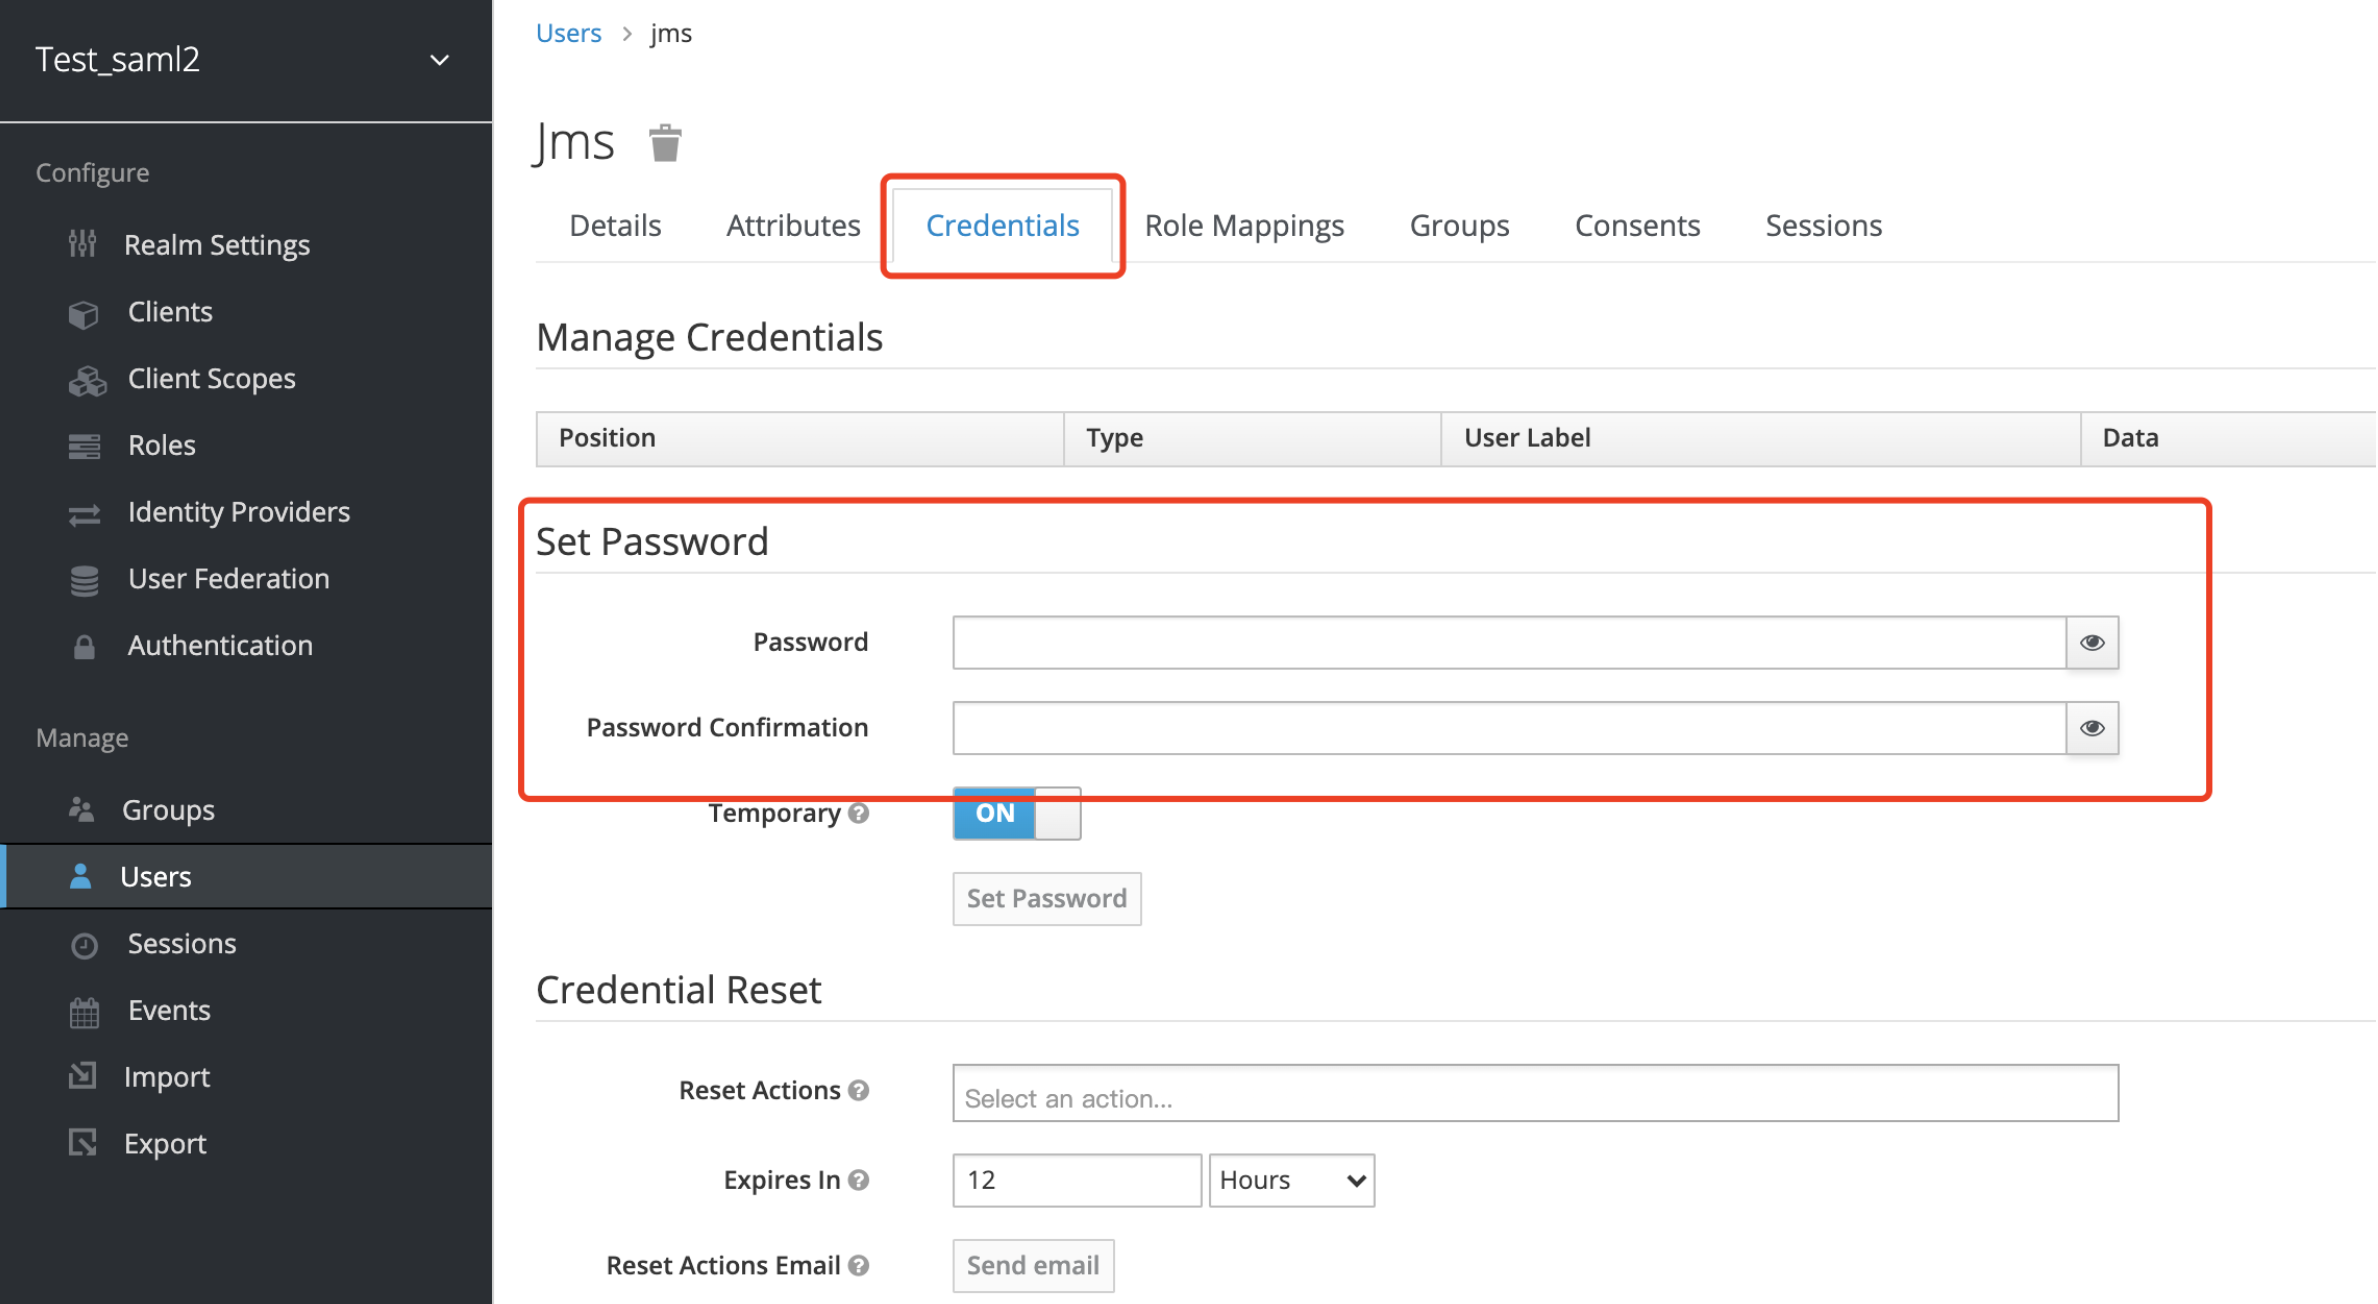
-
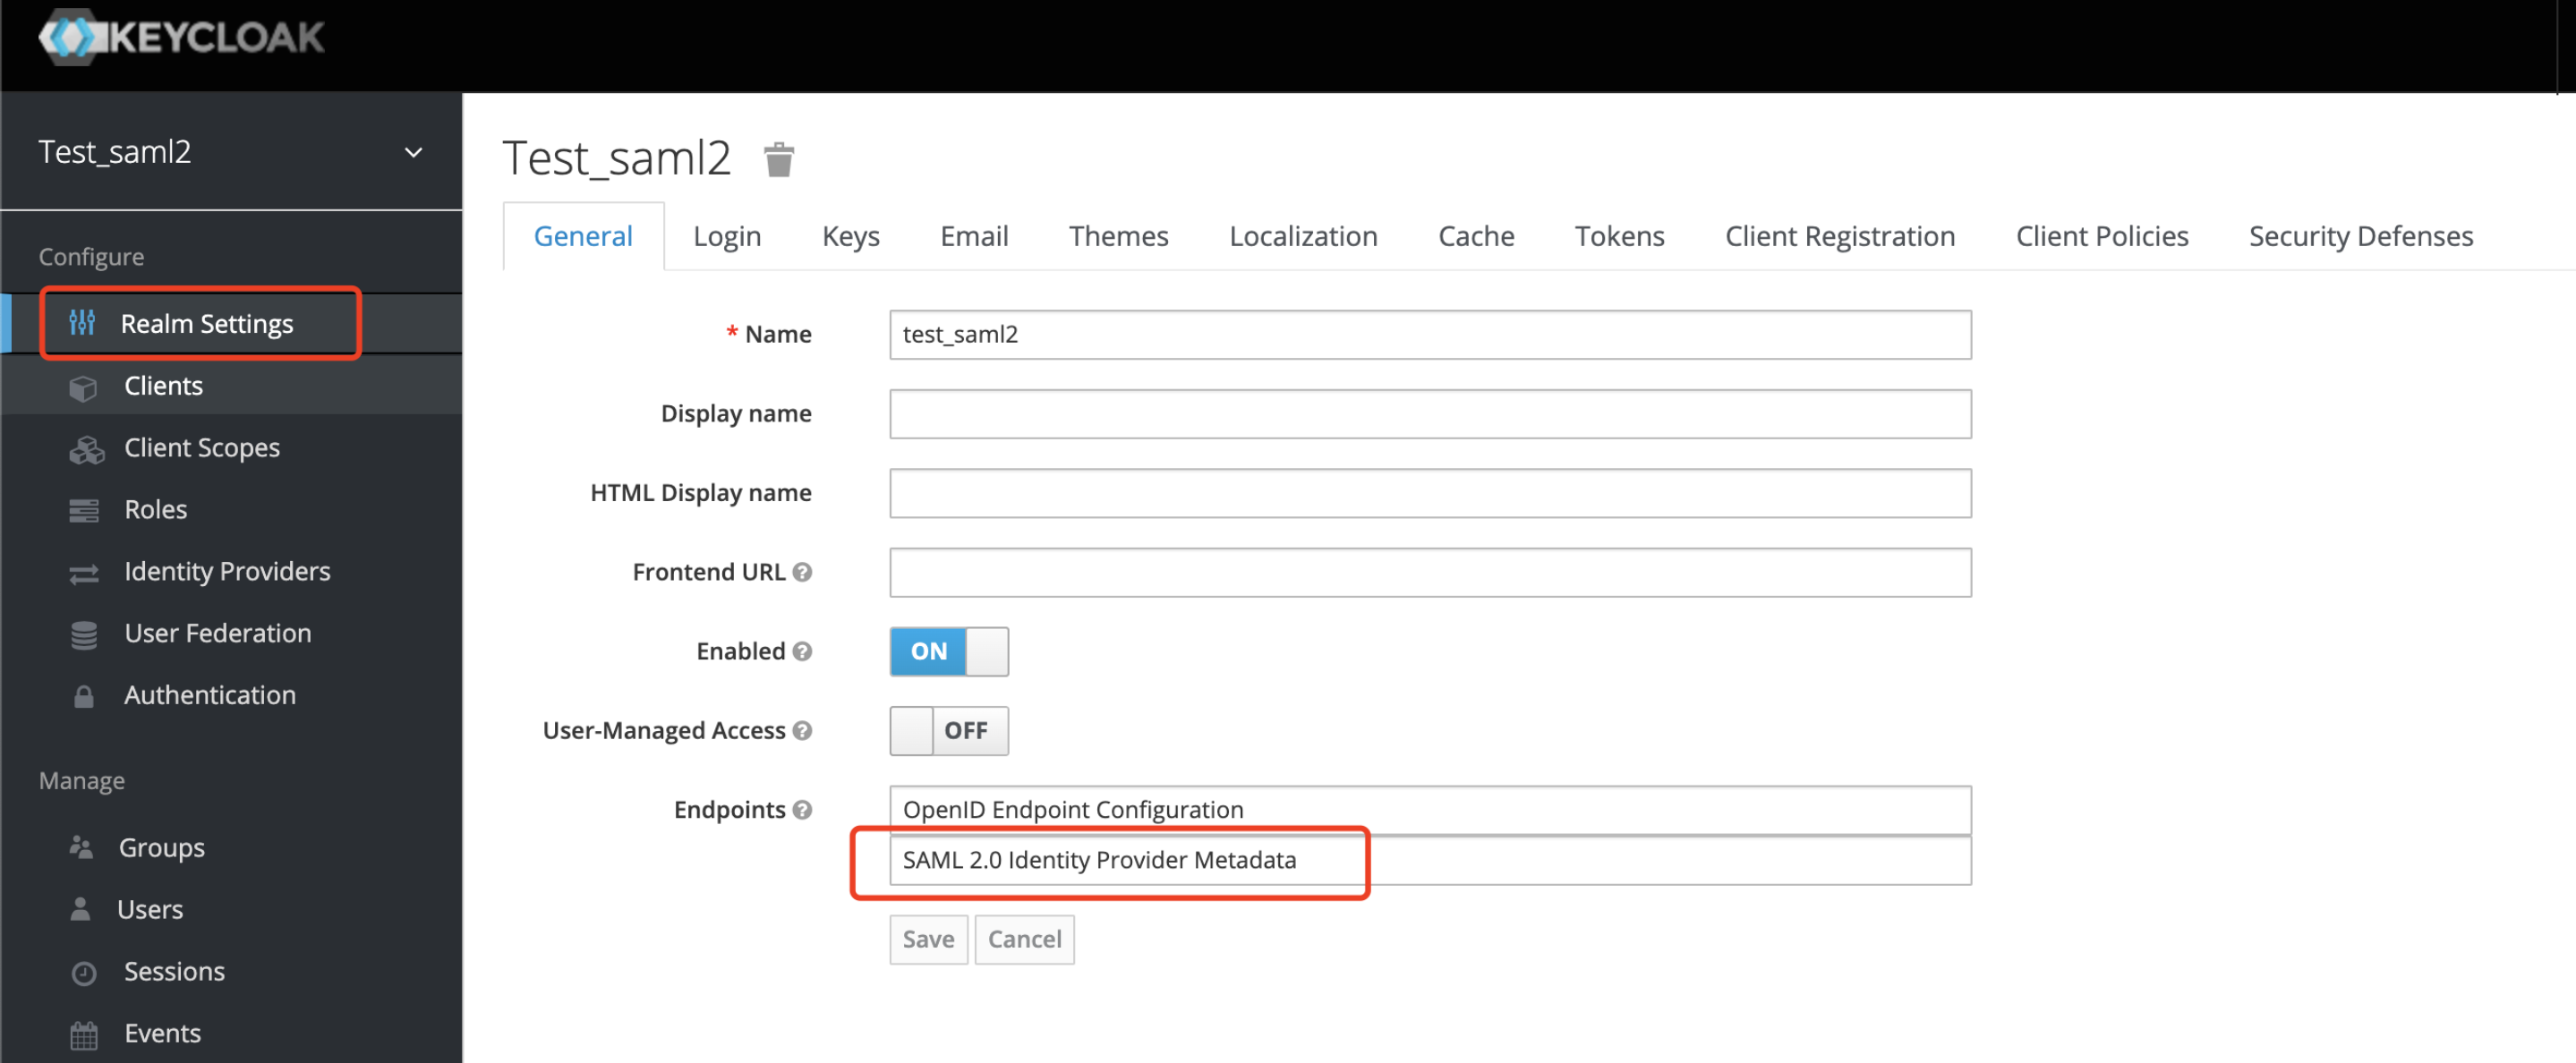
点击左侧菜单 realm settings 的子菜单 general,并点击下图所示位置,获取 IDP 的 Metadata 内容,也可根据官方文档根据 api 获取。
3 配置 SAML2
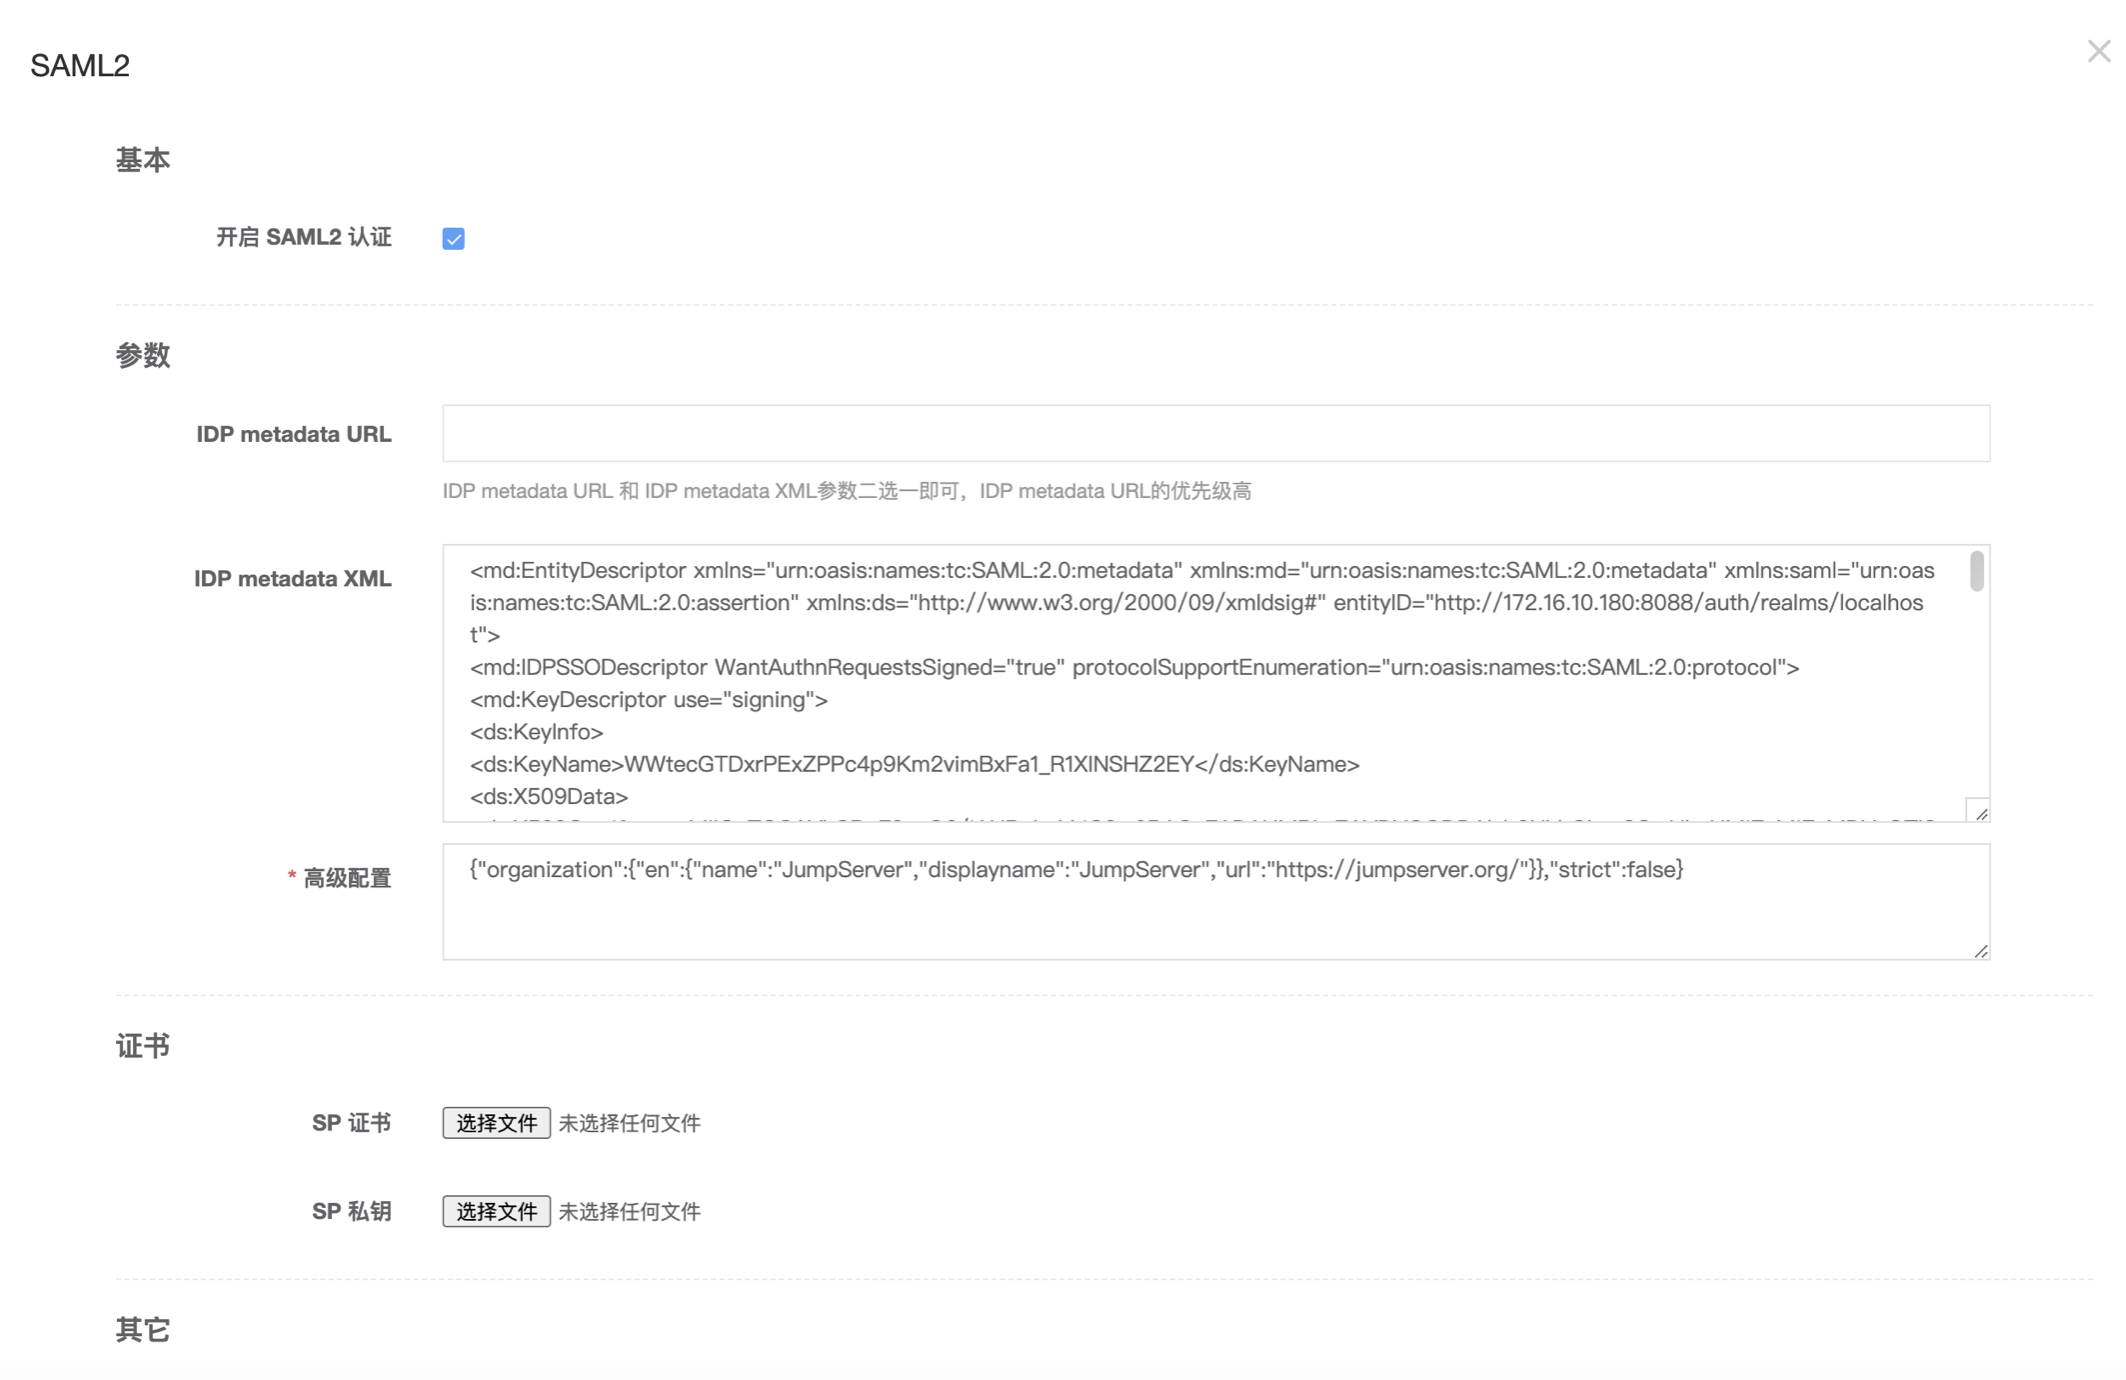
- 将获取到的 IDP Metadata 放到 JumpServer 的 SAML2 认证设置中,并开启 SAML2 认证即可。